

モバイル IP での SOCKS5 UDP プロキシ(UDP ASSOCIATE)
通信の大半は TCP ですが、通話、ゲーム、WebRTC、QUIC、DNS は UDP を使います。XProxy の SOCKS5 ポートは両方を運びます。SOCKS5 クライアントが UDP ASSOCIATE で UDP を要求すると、データグラムは同じモデム、同じモバイル IP から出ていきます。
必要なもの:どのプランでも使えます。オンラインのモデムと、SOCKS5 UDP に対応したクライアントが必要です。VPS 経由の場合は VPS Forwarding(Premium)も必要です。
ひとことで言うと
すべての SOCKS5 ポートが UDP ASSOCIATE に応答します。LAN 内なら何もオンにする必要はありません。
UDP は TCP の通信と同じく、そのポートのモデムから出ていきます。
ほとんどのブラウザはプロキシに TCP しか送らず、HTTP プロキシは UDP を運びません。UDP を要求するアプリか、VPN を使ってください。
SOCKS5 経由で UDP を送るアプリは?
| クライアント | SOCKS5 経由の UDP | 代わりに使うもの |
|---|---|---|
| Chrome、Edge、ほとんどのアンチディテクトブラウザ(AdsPower、GoLogin、Multilogin) | いいえ。TCP しか送らず、プロキシの背後では QUIC をオフにします。一部のアンチディテクトブラウザは WebRTC 用に SOCKS5 経由の UDP を追加しており、XProxy の SOCKS5 ポートはそれに応答します。 | 閲覧には問題ありません。WebRTC については WebRTC リーク対策を参照してください。 |
| HTTP プロキシ(CONNECT) | いいえ。HTTP プロキシは TCP しか運びません。 | SOCKS5 ポート、または Shadowsocks。 |
| Proxifier、v2rayN、sing-box、Clash | はい。アプリの UDP オプションがオンの場合。 | — |
| 自作のスクリプト(Python、Go、Node) | はい。UDP に対応した SOCKS5 ライブラリか、下のテストスクリプトを使います。 | — |
| スマホ、ゲーム、通話 | 対応しているアプリはまれです。 | Shadowsocks、VLESS、WireGuard:端末全体の通信を流します。 |
使うポート
モデムの SOCKS5 ポートを、TCP と同じログイン情報で使います。Auto Proxy がオン(初期設定)なら、HTTP と SOCKS5 は 1 つのポートを共有し、モデム #1 は 4001 です。Auto Proxy がオフなら、SOCKS5 は専用のポート 5001 になります。場所は HTTP と SOCKS5 のガイドで確認できます。
1 分で UDP をテストする
このスクリプトは、プロキシ経由で STUN リクエスト(WebRTC が使うのと同じ種類)を 1 つ送ります。STUN サーバーは見えたアドレスを返します。それがモデムのモバイル IP であるはずです。
#!/usr/bin/env python3
"""Check that a SOCKS5 proxy carries UDP (UDP ASSOCIATE).
Sends one STUN request through the proxy and prints the IP the STUN server saw.
Usage: python3 socks5_udp_test.py HOST PORT [USER PASS]"""
import os, socket, struct, sys

STUN_HOST, STUN_PORT = "stun.l.google.com", 19302

def associate(host, port, user=None, password=None):
    ctl = socket.create_connection((host, port), timeout=8)
    ctl.sendall(b"\x05\x01" + (b"\x02" if user else b"\x00"))
    try:
        _, method = ctl.recv(2)
    except (socket.timeout, ValueError):
        sys.exit("No SOCKS5 answer: this is not a SOCKS5 port.")
    if method == 0x02:
        u, p = user.encode(), password.encode()
        ctl.sendall(b"\x01" + bytes([len(u)]) + u + bytes([len(p)]) + p)
        if ctl.recv(2)[1] != 0:
            sys.exit("Login refused: check the username and password.")
    ctl.sendall(b"\x05\x03\x00\x01" + socket.inet_aton("0.0.0.0") + b"\x00\x00")
    rep = ctl.recv(10)
    if len(rep) < 10 or rep[1] != 0:
        sys.exit("UDP ASSOCIATE refused: this port does not carry UDP.")
    ip = socket.inet_ntoa(rep[4:8])
    return ctl, (host if ip == "0.0.0.0" else ip, struct.unpack("!H", rep[8:10])[0])

def main():
    host, port = sys.argv[1], int(sys.argv[2])
    ctl, relay = associate(host, port, *sys.argv[3:5])
    print(f"UDP ASSOCIATE accepted, relay {relay[0]}:{relay[1]}")
    tid = os.urandom(12)
    stun = struct.pack("!HHI", 1, 0, 0x2112A442) + tid
    name = STUN_HOST.encode()
    head = b"\x00\x00\x00\x03" + bytes([len(name)]) + name + struct.pack("!H", STUN_PORT)
    udp = socket.socket(socket.AF_INET, socket.SOCK_DGRAM)
    udp.settimeout(5)
    udp.sendto(head + stun, relay)
    data = udp.recvfrom(2048)[0]
    msg = data[10:] if data[3] == 1 else data[7 + data[4]:]
    pos = 20
    while pos + 4 <= len(msg):
        kind, size = struct.unpack("!HH", msg[pos:pos + 4])
        if kind == 0x20:  # XOR-MAPPED-ADDRESS
            val = msg[pos + 4:pos + 4 + size]
            ip = bytes(b ^ m for b, m in zip(val[4:8], b"\x21\x12\xa4\x42"))
            print("STUN server saw:", socket.inet_ntoa(ip))
            print("UDP works through this proxy.")
            return
        pos += 4 + size + (-size % 4)
    sys.exit("Got a reply, but no address in it.")

main()
プロキシのアドレス、ポート、ログイン情報を指定して実行します:
$ python3 socks5_udp_test.py 192.168.1.10 4001 demo proxy123
UDP ASSOCIATE accepted, relay 192.168.1.10:51373
STUN server saw: 172.58.xx.xx
UDP works through this proxy.- 「UDP ASSOCIATE refused」:HTTP 専用のポートか、クライアント側のファイアウォールが UDP をブロックしています。
- 「accepted」の後にタイムアウト:box までの途中で UDP がブロックされています。リレーはプロキシのポートではなく、新しいランダムな UDP ポート(上の例では 51373)なので、box の手前にあるファイアウォールは UDP を通す必要があります。同じ LAN 内ならまれですが、インターネット経由の場合は VPS 経由の UDP を参照してください。
- 応答に自分の IP が出る:スクリプトがプロキシを使っていません。ホストとポートを確認してください。
VPS 経由の UDP
VPS Forwarding では、VPS は初期設定で TCP だけを通し、UDP ASSOCIATE には応答がありません。どこからでも UDP を運ぶには:
- General Settings → Forwarding Ports で、Relay トンネルエンジンを使います(WireGuard にはこのオプションがありません)。
- 1 UDP Socks5 → Enable UDP ASSOCIATE にチェックを入れ、Check & apply をクリックします。
- VPS プロバイダーのファイアウォールでも UDP ポート
32768–60999を許可します。VPS 自身のファイアウォール(ufw または firewalld)は XProxy が自動で開けます。
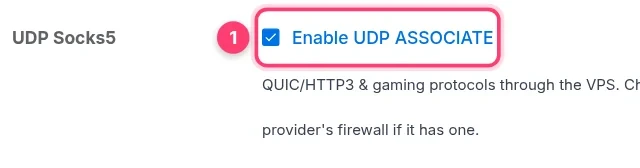
VPS 経由の UDP は、各モデムのメインのプロキシポートで動作します。独立した SOCKS5 ポートと IPv6 ポートは、VPS 経由では TCP しか通しません。
UDP を運ぶほかの方法
| プロトコル | UDP | 向いている用途 |
|---|---|---|
| Shadowsocks | はい、TCP と同じポートで | ss:// リンクを読み込むアプリやスマホ |
| WireGuard / OpenVPN | はい、端末のすべての通信 | ゲーム、通話、プロキシ設定のないアプリ |
| VLESS | 対応アプリ経由で | スマホや制限の厳しいネットワーク |
よくある質問
UDP はポートのデータ通信量の上限に含まれますか?
はい。Selling Platform のポートでは UDP データグラムもカウントされ、上限に達すると TCP の通信と一緒に止まります。
プロキシグループのポートは UDP を運びますか?
はい。プロキシグループのポートも UDP ASSOCIATE に応答し、所属するモデムのいずれかから UDP を送り出します。
では、なぜブラウザはプロキシ経由で QUIC を使わないのですか?
それを決めるのはプロキシではなくブラウザだからです。プロキシ経由の QUIC と HTTP/3 を参照してください。
次はどうする?
各プロトコルで QUIC と HTTP/3 がどうなるかを確認しましょう。