

QUIC & HTTP/3 Lewat Proxy: Apa yang Sebenarnya Terjadi
QUIC adalah transport cepat berbasis UDP di balik HTTP/3. Situs Google, YouTube, Facebook dan Cloudflare memakainya. Di belakang proxy HTTP atau SOCKS5, browser diam-diam beralih ke HTTP/2 lewat TCP. Inilah yang sebenarnya terjadi, dan cara mempertahankan QUIC di IP seluler Anda saat diperlukan.
Yang Anda butuhkan: tidak ada untuk HTTP/2, yang bekerja di semua port. Untuk mempertahankan QUIC: Shadowsocks (Premium) atau WireGuard (Basic).
Singkatnya
HTTP/3 berjalan lewat UDP port 443. Jalur yang hanya membawa TCP tidak bisa memakainya.
Dengan proxy terpasang, Chrome memakai HTTP/2 lewat TCP. Halaman tetap termuat normal.
WireGuard, atau aplikasi Shadowsocks dalam mode VPN, membawa UDP, sehingga HTTP/3 tetap aktif.
Apa yang kami ukur
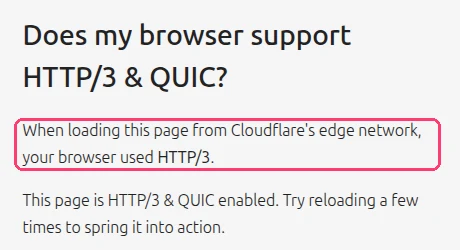
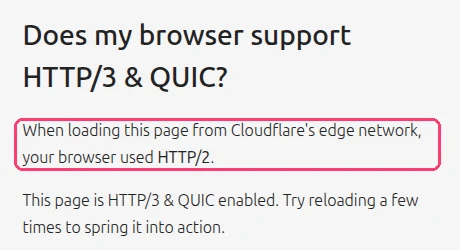
Chrome 148 yang sama membuka cloudflare-quic.com tiga kali di setiap pengaturan. Halaman itu menyebutkan protokol yang dipakai browser:
| Pengaturan Chrome | Protokol (3 kali muat) |
|---|---|
| Tanpa proxy | HTTP/3, HTTP/3, HTTP/3 |
| Proxy SOCKS5 | HTTP/2, HTTP/2, HTTP/2 |
| Proxy HTTP | HTTP/2, HTTP/2, HTTP/2 |
Tangkapan asli dari uji lab pada 17 November 2026 (Chrome 148, Linux). Protokolnya adalah nextHopProtocol browser untuk halaman tersebut. Proxy SOCKS5 dalam tes ini menjawab UDP ASSOCIATE, seperti port SOCKS5 XProxy, dan Chrome tetap memilih HTTP/2: peralihan itu berasal dari browser, bukan dari proxy.
Protokol XProxy mana yang mempertahankan QUIC
| Cara Anda terhubung | QUIC / HTTP/3 | Alasannya |
|---|---|---|
| HTTP atau SOCKS5 di browser | Tidak, HTTP/2 sebagai gantinya | Browser hanya mengirim TCP ke proxy. |
| SOCKS5 dengan UDP ASSOCIATE di aplikasi | Jika aplikasinya mengirimnya | Port membawa UDP; aplikasi harus memakainya. |
| WireGuard / OpenVPN | Ya | Seluruh perangkat ada di modem, termasuk UDP. |
| Aplikasi Shadowsocks dalam mode VPN (TUN) | Ya | Aplikasi menangkap semua lalu lintas dan mengirim UDP lewat tunnel. |
| Aplikasi VLESS dalam mode VPN (TUN) | Biasanya tidak, HTTP/2 sebagai gantinya | VLESS XProxy memakai flow xtls-rprx-vision. Aplikasi berbasis Xray (v2rayN, v2rayNG) memblokir QUIC pada flow itu secara default, sehingga browser beralih ke HTTP/2. |
| Semuanya lewat VPS Forwarding | Butuh UDP di VPS | Aktifkan Enable UDP ASSOCIATE (Relay) atau pakai mesin WireGuard. |
Apakah HTTP/2 alih-alih HTTP/3 membongkar saya?
Jarang. Banyak jaringan kantor, sekolah dan Wi-Fi publik memblokir UDP, jadi situs web melihat HTTP/2 dari pengguna asli setiap hari. Yang lebih penting adalah bagian lain dari kunjungan bercerita satu kisah yang sama: fingerprint TCP/OS, WebRTC dan DNS.
Pertahankan QUIC saat aplikasi membutuhkannya: panggilan video, game, aplikasi yang hanya bekerja lewat HTTP/3, atau saat Anda menginginkan lalu lintas seperti ponsel milik pengguna seluler asli. Pakai VPN untuk itu.
Periksa sendiri
- Hubungkan dengan cara yang ingin Anda uji (browser dengan proxy, atau VPN aktif).
- Buka cloudflare-quic.com dan muat ulang sekali.
- Baca "your browser used HTTP/…". Di Chrome DevTools Anda juga bisa membuka Network, klik kanan judul kolom dan tambahkan Protocol:
h3adalah HTTP/3,h2adalah HTTP/2.
Pertanyaan
Bisakah XProxy memaksa atau memblokir QUIC?
Tidak, tidak ada sakelar seperti itu. Browser atau aplikasi yang memilih. Jika ingin menghentikan QUIC dengan sengaja, matikan di browser (di Chrome: chrome://flags → Experimental QUIC protocol).
Apakah TCP OS Spoofing mengubah lalu lintas QUIC?
Tidak. TCP OS Spoofing menulis ulang cara koneksi TCP dimulai. QUIC adalah UDP, jadi tidak tersentuh.
Apa selanjutnya?
Berikutnya, cegah operator melihat proxy Anda sebagai hotspot.