Menggunakan proxy dalam format HTTP / SOCKS5
XProxy menghasilkan 4 jenis proxy untuk setiap perangkat. Panduan ini menjelaskan skema port, cara menggunakan proxy di LAN dibandingkan internet publik, serta cara mengonfigurasi kredensial.
Skema port proxy
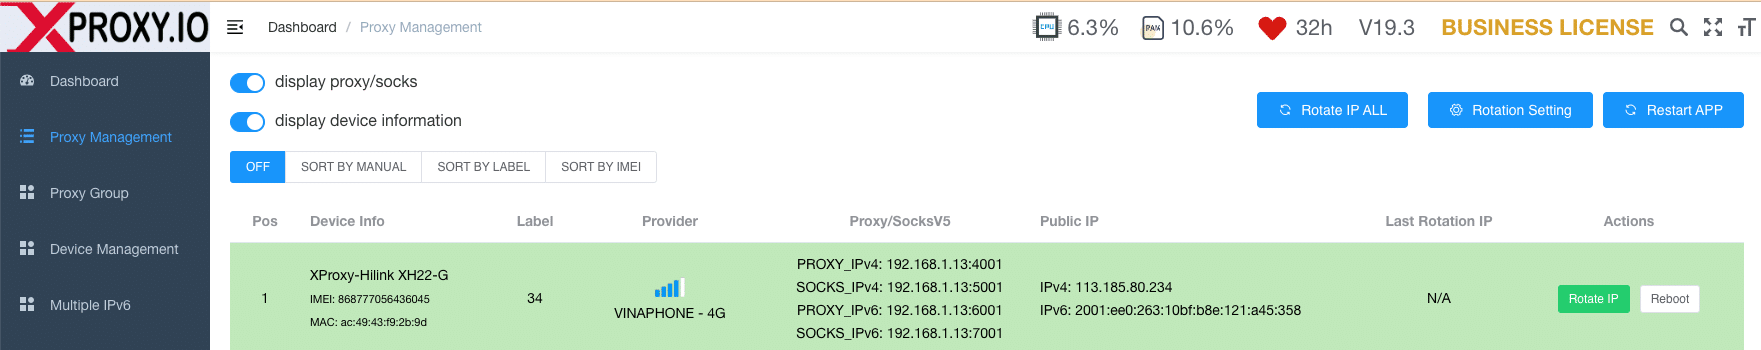
Secara bawaan, XProxy menghasilkan 4 jenis proxy dari setiap perangkat (dongle atau ponsel Android):
| Jenis | Protokol | Port (perangkat #1) |
|---|---|---|
| IPv4 HTTP | HTTP | 4001 |
| IPv4 SOCKS5 | SOCKS5 | 5001 |
| IPv6 HTTP | HTTP | 6001 |
| IPv6 SOCKS5 | SOCKS5 | 7001 |
Perangkat #2 menggunakan port 4002, 5002, 6002, 7002 — dan seterusnya.
Menggunakan proxy di LAN
Jika komputer Anda berada di jaringan yang sama dengan server XProxy, Anda dapat langsung menggunakan proxy — tanpa memerlukan kredensial.
http://192.168.1.13:4001
socks5://192.168.1.13:5001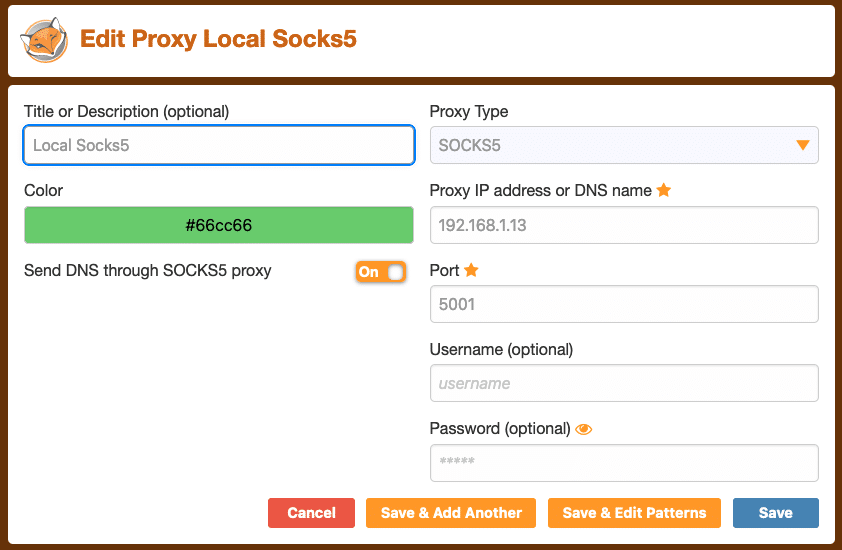
Catatan: 192.168.1.13 adalah IP lokal server XProxy. FoxyProxy adalah add-on Firefox yang secara otomatis mengalihkan koneksi antar server proxy.
Menggunakan proxy dari luar jaringan Anda
Untuk menggunakan proxy dari lokasi jarak jauh, Anda perlu:
- Konfigurasikan NAT/DMZ di router Anda — lihat panduan NAT Forwarding.
- Siapkan kredensial proxy (nama pengguna/kata sandi atau whitelist IP) — lihat di bawah.
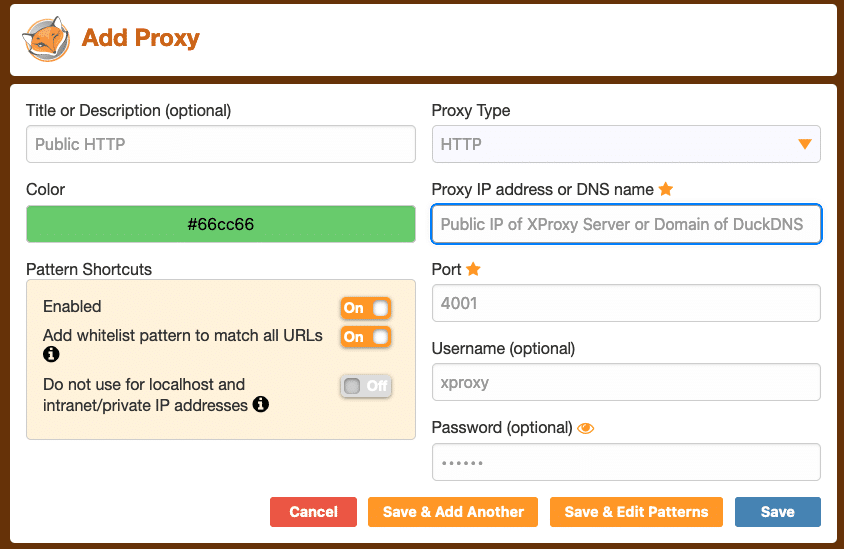
Catatan: Kolom Alamat IP proxy atau nama DNS harus berisi IP publik server XProxy atau domain DDNS Anda — bukan IP publik dari port tertentu.
Mengonfigurasi kredensial proxy
XProxy mendukung dua jenis kredensial:
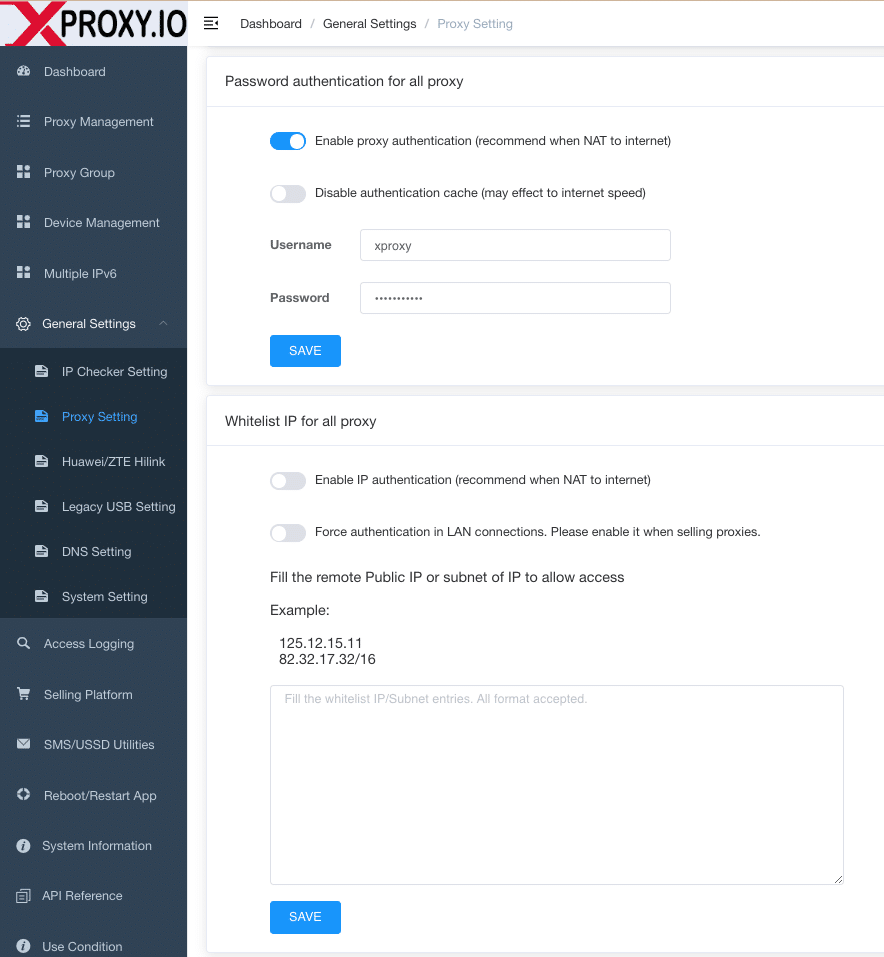
- Nama pengguna / Kata sandi — autentikasi dengan pasangan user:pass.
- Whitelist IP — hanya mengizinkan koneksi dari IP tertentu.
Konfigurasikan kredensial untuk semua port sekaligus di Pengaturan Umum → Pengaturan Proxy, atau per port untuk kontrol yang lebih terperinci.
Konfigurasi per port berguna saat berbagi proxy di berbagai proyek atau pengguna:
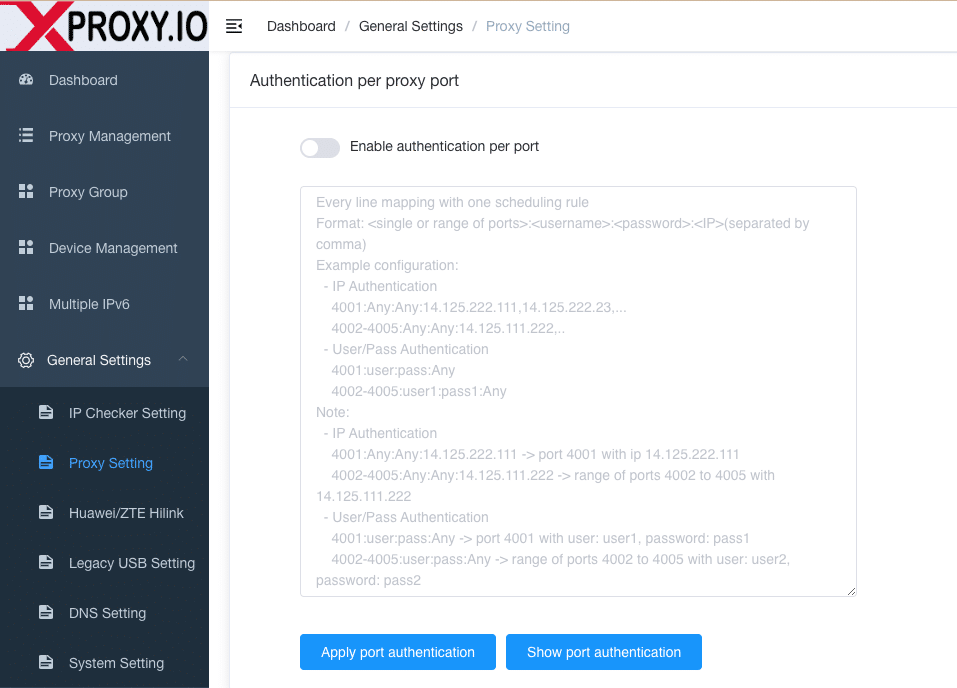
Sintaks kredensial per port
Format: port[:end_port]:user:pass:ip_whitelist — gunakan Any untuk melewati suatu kolom.
# IP whitelist authentication
4001:Any:Any:14.125.222.111,14.125.222.23
4002-4005:Any:Any:14.125.111.222

# Username / password authentication
4001:user1:pass1:Any
4002-4005:user2:pass2:Any