

QUIC y HTTP/3 a través de un proxy: lo que pasa de verdad
QUIC es el transporte rápido basado en UDP que hay detrás de HTTP/3. Lo usan Google, YouTube, Facebook y los sitios de Cloudflare. Detrás de un proxy HTTP o SOCKS5, los navegadores vuelven en silencio a HTTP/2 sobre TCP. Esto es lo que pasa de verdad, y cómo mantener QUIC en tu IP móvil cuando lo necesitas.
Necesitas: nada para HTTP/2, que funciona en todos los puertos. Para mantener QUIC: Shadowsocks (Premium) o WireGuard (Basic).
En resumen
HTTP/3 funciona sobre el puerto UDP 443. Un camino que solo transporta TCP no puede usarlo.
Con un proxy configurado, Chrome usa HTTP/2 sobre TCP. Las páginas siguen cargando con normalidad.
WireGuard, o una app de Shadowsocks en modo VPN, transporta UDP, así que HTTP/3 sigue activo.
Lo que hemos medido
El mismo Chrome 148 abrió cloudflare-quic.com tres veces en cada configuración. La página indica qué protocolo usó el navegador:
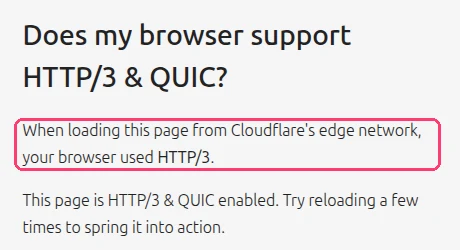
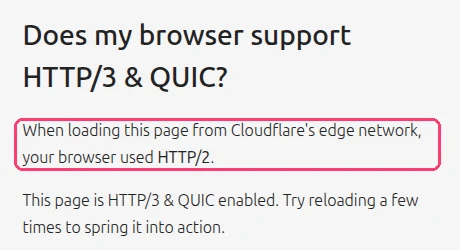
| Configuración de Chrome | Protocolo (3 cargas) |
|---|---|
| Sin proxy | HTTP/3, HTTP/3, HTTP/3 |
| Proxy SOCKS5 | HTTP/2, HTTP/2, HTTP/2 |
| Proxy HTTP | HTTP/2, HTTP/2, HTTP/2 |
Capturas reales de una prueba de laboratorio del 17 de noviembre de 2026 (Chrome 148, Linux). El protocolo es el nextHopProtocol del navegador para la página. El proxy SOCKS5 de esta prueba responde a UDP ASSOCIATE, como el puerto SOCKS5 de XProxy, y aun así Chrome eligió HTTP/2: el retroceso lo decide el navegador, no el proxy.
Qué protocolo de XProxy mantiene QUIC
| Cómo te conectas | QUIC / HTTP/3 | Por qué |
|---|---|---|
| HTTP o SOCKS5 en un navegador | No, HTTP/2 en su lugar | El navegador solo envía TCP a un proxy. |
| SOCKS5 con UDP ASSOCIATE en una app | Si la app lo envía | El puerto transporta UDP; la app tiene que usarlo. |
| WireGuard / OpenVPN | Sí | Todo el dispositivo va por el módem, UDP incluido. |
| App de Shadowsocks en modo VPN (TUN) | Sí | La app captura todo el tráfico y envía el UDP por el túnel. |
| App de VLESS en modo VPN (TUN) | Normalmente no, HTTP/2 en su lugar | VLESS de XProxy usa el flujo xtls-rprx-vision. Las apps basadas en Xray (v2rayN, v2rayNG) bloquean QUIC en ese flujo por defecto, así que el navegador vuelve a HTTP/2. |
| Cualquiera de ellos a través de VPS Forwarding | Necesita UDP en el VPS | Activa Enable UDP ASSOCIATE (Relay) o usa el motor WireGuard. |
¿Usar HTTP/2 en lugar de HTTP/3 me delata?
Rara vez. Muchas redes Wi-Fi de oficinas, colegios y lugares públicos bloquean el UDP, así que los sitios web ven HTTP/2 de usuarios reales todos los días. Importa más que el resto de la visita cuente una sola historia: la huella TCP/OS, WebRTC y el DNS.
Mantén QUIC cuando una app lo necesite: videollamadas, juegos, apps que solo funcionan sobre HTTP/3, o cuando quieras el tráfico propio de un usuario móvil real. Usa una VPN para ello.
Compruébalo tú mismo
- Conéctate de la forma que quieras probar (navegador con el proxy, o la VPN activada).
- Abre cloudflare-quic.com y recarga una vez.
- Lee «your browser used HTTP/…». En las DevTools de Chrome también puedes abrir Network, hacer clic derecho en la cabecera de columnas y añadir Protocol:
h3es HTTP/3 yh2es HTTP/2.
Preguntas frecuentes
¿XProxy puede forzar o bloquear QUIC?
No, no existe ese interruptor. Lo elige el navegador o la app. Si quieres desactivar QUIC a propósito, hazlo en el navegador (en Chrome: chrome://flags → Experimental QUIC protocol).
¿TCP OS Spoofing cambia el tráfico QUIC?
No. TCP OS Spoofing reescribe cómo empiezan las conexiones TCP. QUIC es UDP, así que no se toca.
¿Y ahora qué?
Ahora evita que el operador vea tu proxy como un hotspot.