

QUIC et HTTP/3 via un proxy : ce qui se passe vraiment
QUIC est le transport rapide, basé sur UDP, qui fait tourner HTTP/3. Les sites de Google, YouTube, Facebook et Cloudflare l’utilisent. Derrière un proxy HTTP ou SOCKS5, les navigateurs se replient discrètement sur HTTP/2 via TCP. Voici ce qui se passe vraiment, et comment garder QUIC sur votre IP mobile quand vous en avez besoin.
Ce qu’il vous faut : rien pour HTTP/2, qui fonctionne sur tous les ports. Pour garder QUIC : Shadowsocks (Premium) ou WireGuard (Basic).
En bref
HTTP/3 passe par le port UDP 443. Un chemin qui ne transporte que du TCP ne peut pas l’utiliser.
Avec un proxy configuré, Chrome utilise HTTP/2 via TCP. Les pages se chargent normalement.
WireGuard, ou une application Shadowsocks en mode VPN, transporte l’UDP : HTTP/3 reste donc actif.
Ce que nous avons mesuré
Le même Chrome 148 a ouvert cloudflare-quic.com trois fois dans chaque configuration. La page indique quel protocole le navigateur a utilisé :
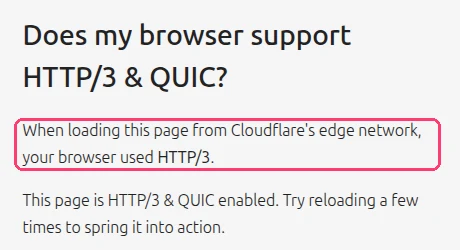
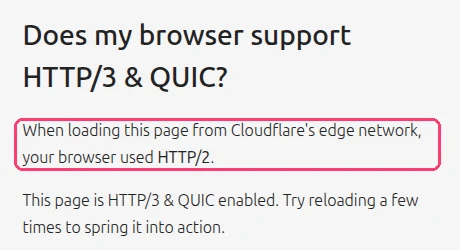
| Configuration de Chrome | Protocole (3 chargements) |
|---|---|
| Sans proxy | HTTP/3, HTTP/3, HTTP/3 |
| Proxy SOCKS5 | HTTP/2, HTTP/2, HTTP/2 |
| Proxy HTTP | HTTP/2, HTTP/2, HTTP/2 |
Captures réelles d’un test en laboratoire du 17 novembre 2026 (Chrome 148, Linux). Le protocole est le nextHopProtocol du navigateur pour la page. Le proxy SOCKS5 de ce test répond à UDP ASSOCIATE, comme le port SOCKS5 de XProxy, et Chrome a quand même choisi HTTP/2 : le repli vient du navigateur, pas du proxy.
Quel protocole XProxy conserve QUIC
| Mode de connexion | QUIC / HTTP/3 | Pourquoi |
|---|---|---|
| HTTP ou SOCKS5 dans un navigateur | Non, HTTP/2 à la place | Le navigateur n’envoie que du TCP à un proxy. |
| SOCKS5 avec UDP ASSOCIATE dans une application | Si l’application l’envoie | Le port transporte l’UDP ; l’application doit l’utiliser. |
| WireGuard / OpenVPN | Oui | Tout l’appareil passe par le modem, UDP compris. |
| Application Shadowsocks en mode VPN (TUN) | Oui | L’application capte tout le trafic et envoie l’UDP dans le tunnel. |
| Application VLESS en mode VPN (TUN) | En général non, HTTP/2 à la place | Le VLESS de XProxy utilise le flux xtls-rprx-vision. Les applications basées sur Xray (v2rayN, v2rayNG) bloquent QUIC sur ce flux par défaut : le navigateur se replie donc sur HTTP/2. |
| N’importe lequel via la redirection VPS | Nécessite l’UDP sur le VPS | Activez Enable UDP ASSOCIATE (Relay) ou utilisez le moteur WireGuard. |
HTTP/2 au lieu de HTTP/3 me trahit-il ?
Rarement. De nombreux réseaux Wi-Fi de bureau, d’école ou publics bloquent l’UDP : les sites voient donc du HTTP/2 venant de vrais utilisateurs tous les jours. Ce qui compte davantage, c’est que le reste de la visite raconte une seule histoire : l’empreinte TCP/OS, WebRTC et le DNS.
Gardez QUIC quand une application en a besoin : appels vidéo, jeux, applications qui ne fonctionnent qu’en HTTP/3, ou quand vous voulez le trafic d’un vrai utilisateur mobile. Utilisez un VPN pour cela.
Vérifiez par vous-même
- Connectez-vous de la façon que vous voulez tester (navigateur avec le proxy, ou VPN activé).
- Ouvrez cloudflare-quic.com et rechargez une fois.
- Lisez « your browser used HTTP/… ». Dans les DevTools de Chrome, vous pouvez aussi ouvrir Network, faire un clic droit sur l’en-tête des colonnes et ajouter Protocol :
h3correspond à HTTP/3,h2à HTTP/2.
FAQ
XProxy peut-il forcer ou bloquer QUIC ?
Non, il n’existe pas d’interrupteur de ce type. C’est le navigateur ou l’application qui choisit. Si vous voulez désactiver QUIC volontairement, faites-le dans le navigateur (dans Chrome : chrome://flags → Experimental QUIC protocol).
TCP OS Spoofing modifie-t-il le trafic QUIC ?
Non. TCP OS Spoofing réécrit la façon dont les connexions TCP démarrent. QUIC est de l’UDP : il n’est donc pas touché.
Et ensuite ?
Ensuite, empêchez l’opérateur de voir votre proxy comme un partage de connexion.