

QUIC i HTTP/3 przez proxy: co naprawdę się dzieje
QUIC to szybki transport oparty na UDP, na którym działa HTTP/3. Używają go strony Google, YouTube, Facebooka i Cloudflare. Za proxy HTTP lub SOCKS5 przeglądarki po cichu wracają do HTTP/2 przez TCP. Oto co naprawdę się dzieje i jak utrzymać QUIC na mobilnym IP, gdy go potrzebujesz.
Potrzebujesz: do HTTP/2 niczego, działa na każdym porcie. Aby zachować QUIC: Shadowsocks (Premium) lub WireGuard (Basic).
W skrócie
HTTP/3 działa przez port UDP 443. Ścieżka, która przenosi tylko TCP, nie może go użyć.
Z ustawionym proxy Chrome używa HTTP/2 przez TCP. Strony nadal ładują się normalnie.
WireGuard albo aplikacja Shadowsocks w trybie VPN przenosi UDP, więc HTTP/3 zostaje włączone.
Co zmierzyliśmy
Ten sam Chrome 148 otworzył cloudflare-quic.com trzy razy w każdej konfiguracji. Strona podaje, jakiego protokołu użyła przeglądarka:
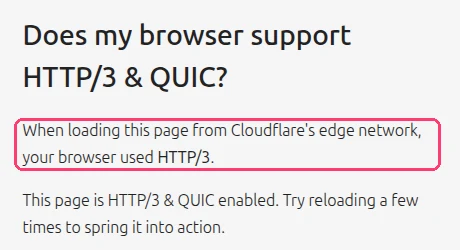
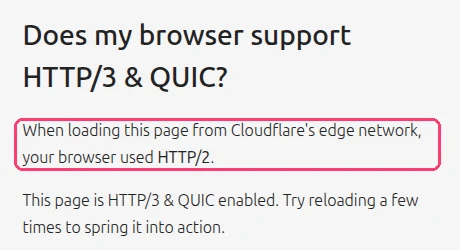
| Konfiguracja Chrome | Protokół (3 wczytania) |
|---|---|
| Bez proxy | HTTP/3, HTTP/3, HTTP/3 |
| Proxy SOCKS5 | HTTP/2, HTTP/2, HTTP/2 |
| Proxy HTTP | HTTP/2, HTTP/2, HTTP/2 |
Prawdziwe zrzuty z testu laboratoryjnego z 17 listopada 2026 (Chrome 148, Linux). Protokół to nextHopProtocol przeglądarki dla strony. Proxy SOCKS5 w tym teście odpowiada na UDP ASSOCIATE, tak jak port SOCKS5 XProxy, a Chrome i tak wybrał HTTP/2: powrót do HTTP/2 wynika z przeglądarki, nie z proxy.
Który protokół XProxy zachowuje QUIC
| Jak się łączysz | QUIC / HTTP/3 | Dlaczego |
|---|---|---|
| HTTP lub SOCKS5 w przeglądarce | Nie, zamiast tego HTTP/2 | Przeglądarka wysyła do proxy tylko TCP. |
| SOCKS5 z UDP ASSOCIATE w aplikacji | Jeśli aplikacja go wysyła | Port przenosi UDP; aplikacja musi z tego korzystać. |
| WireGuard / OpenVPN | Tak | Całe urządzenie jest na modemie, łącznie z UDP. |
| Aplikacja Shadowsocks w trybie VPN (TUN) | Tak | Aplikacja przechwytuje cały ruch i wysyła UDP przez tunel. |
| Aplikacja VLESS w trybie VPN (TUN) | Zwykle nie, zamiast tego HTTP/2 | VLESS w XProxy używa przepływu xtls-rprx-vision. Aplikacje oparte na Xray (v2rayN, v2rayNG) domyślnie blokują QUIC w tym przepływie, więc przeglądarka wraca do HTTP/2. |
| Każdy z nich przez VPS Forwarding | Wymaga UDP na VPS | Włącz Enable UDP ASSOCIATE (Relay) albo użyj silnika WireGuard. |
Czy HTTP/2 zamiast HTTP/3 mnie zdradza?
Rzadko. Wiele sieci Wi-Fi w biurach, szkołach i miejscach publicznych blokuje UDP, więc strony codziennie widzą HTTP/2 od prawdziwych użytkowników. Ważniejsze jest to, by reszta wizyty opowiadała jedną historię: odcisk TCP/OS, WebRTC i DNS.
Zachowaj QUIC, gdy potrzebuje go aplikacja: rozmowy wideo, gry, aplikacje działające tylko przez HTTP/3 albo gdy chcesz ruchu jak u prawdziwego użytkownika telefonu. Użyj do tego VPN.
Sprawdź to sam
- Połącz się w sposób, który chcesz przetestować (przeglądarka z proxy albo włączony VPN).
- Otwórz cloudflare-quic.com i odśwież raz.
- Odczytaj "your browser used HTTP/…". W Chrome DevTools możesz też otworzyć Network, kliknąć prawym przyciskiem nagłówek kolumn i dodać Protocol:
h3to HTTP/3,h2to HTTP/2.
FAQ
Czy XProxy może wymusić lub zablokować QUIC?
Nie, nie ma takiego przełącznika. Wybiera przeglądarka lub aplikacja. Jeśli celowo chcesz zatrzymać QUIC, wyłącz go w przeglądarce (w Chrome: chrome://flags → Experimental QUIC protocol).
Czy TCP OS Spoofing zmienia ruch QUIC?
Nie. TCP OS Spoofing zmienia sposób, w jaki rozpoczynają się połączenia TCP. QUIC to UDP, więc nie jest ruszany.
Co dalej?
Teraz nie pozwól operatorowi uznać Twojego proxy za hotspot.