Użycie proxy w formacie HTTP / SOCKS5
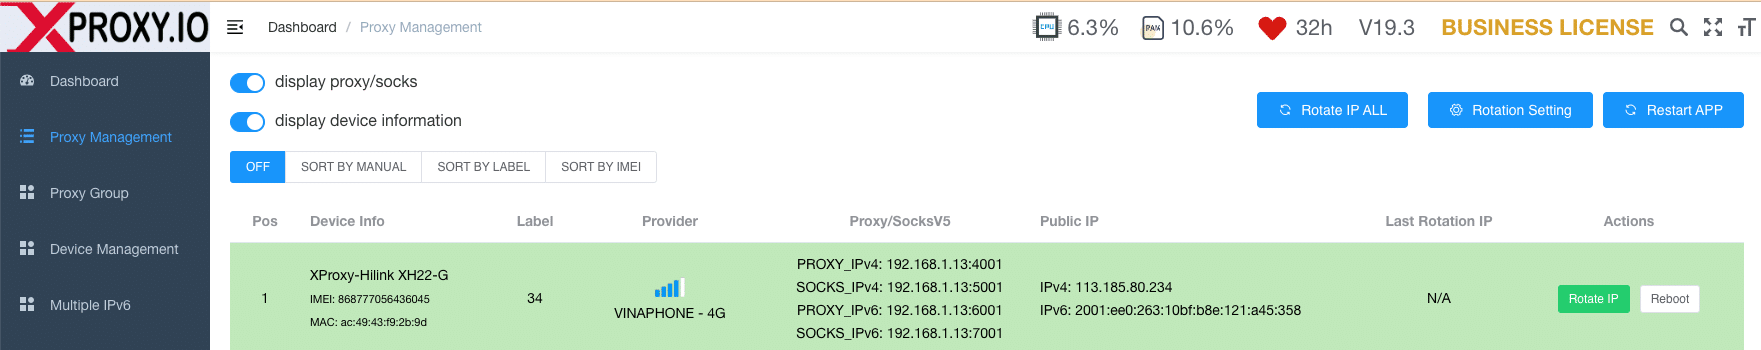
XProxy generuje 4 typy proxy dla każdego urządzenia. Ten przewodnik wyjaśnia schemat portów, sposób korzystania z proxy w sieci LAN i w publicznym internecie oraz sposób konfiguracji danych uwierzytelniających.
Schemat portów proxy
Domyślnie XProxy generuje 4 typy proxy z każdego urządzenia (dongle lub telefon z Androidem):
| Typ | Protokół | Port (urządzenie #1) |
|---|---|---|
| IPv4 HTTP | HTTP | 4001 |
| IPv4 SOCKS5 | SOCKS5 | 5001 |
| IPv6 HTTP | HTTP | 6001 |
| IPv6 SOCKS5 | SOCKS5 | 7001 |
Urządzenie #2 używa portów 4002, 5002, 6002, 7002 — i tak dalej.
Korzystanie z proxy w sieci LAN
Jeśli Twój komputer znajduje się w tej samej sieci co serwer XProxy, możesz korzystać z proxy od razu — bez danych uwierzytelniających.
http://192.168.1.13:4001
socks5://192.168.1.13:5001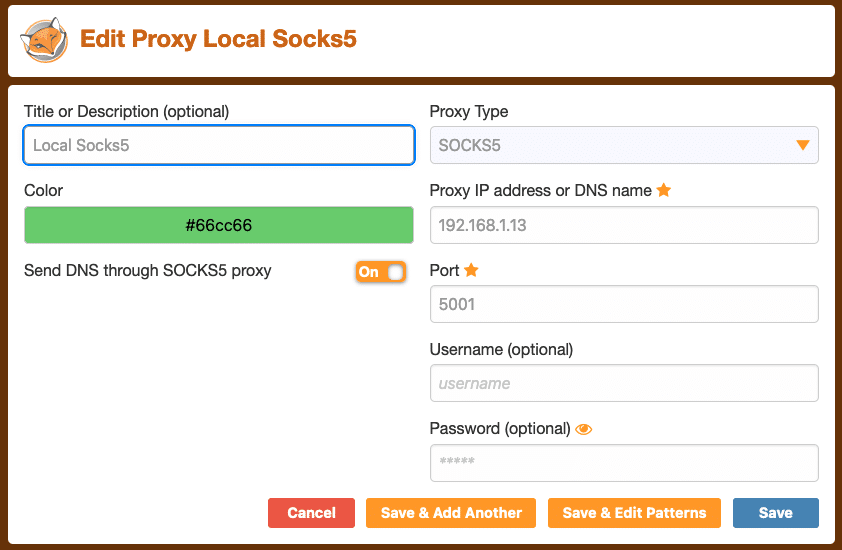
Uwaga: 192.168.1.13 to lokalny adres IP serwera XProxy. FoxyProxy to dodatek do Firefoksa, który automatycznie przełącza połączenia między serwerami proxy.
Korzystanie z proxy spoza swojej sieci
Aby korzystać z proxy ze zdalnej lokalizacji, musisz:
- Skonfiguruj NAT/DMZ na routerze — zobacz przewodnik przekierowania NAT.
- Skonfiguruj dane uwierzytelniające proxy (nazwa użytkownika/hasło lub biała lista IP) — patrz poniżej.
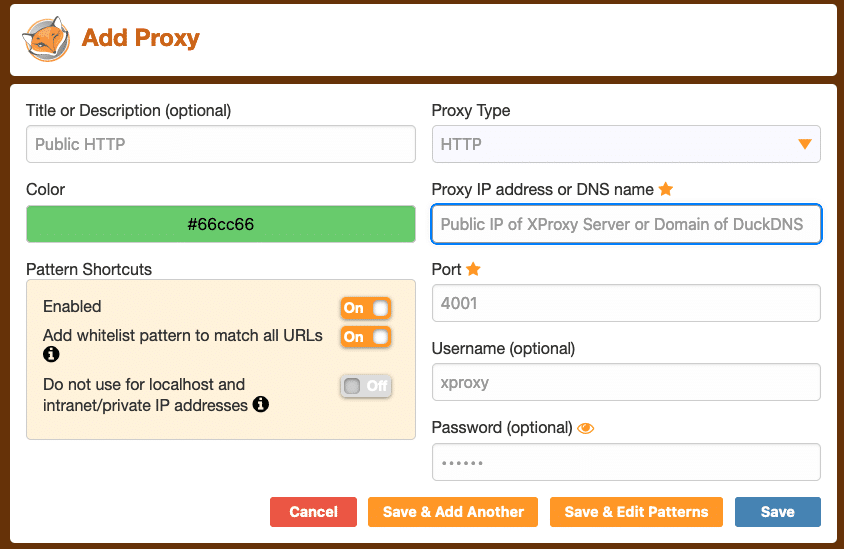
Uwaga: pole Adres IP proxy lub nazwa DNS powinno zawierać publiczny adres IP serwera XProxy lub Twoją domenę DDNS — a nie publiczny adres IP konkretnego portu.
Konfiguracja danych uwierzytelniających proxy
XProxy obsługuje dwa typy danych uwierzytelniających:
- Nazwa użytkownika / Hasło — uwierzytelnianie za pomocą pary user:pass.
- Biała lista IP — zezwala na połączenia tylko z określonych adresów IP.
Skonfiguruj dane uwierzytelniające dla wszystkich portów jednocześnie w Ustawienia ogólne → Ustawienie proxy lub dla poszczególnych portów, aby uzyskać precyzyjną kontrolę.
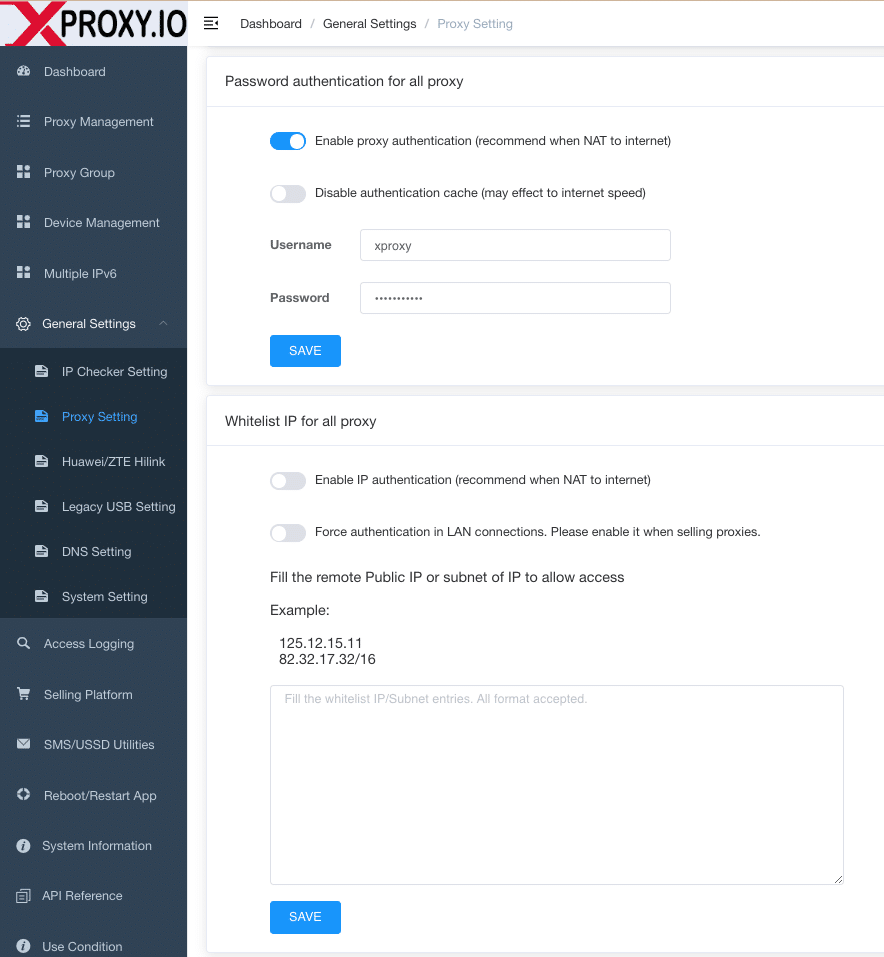
Konfiguracja dla poszczególnych portów jest przydatna przy współdzieleniu proxy między różnymi projektami lub użytkownikami:
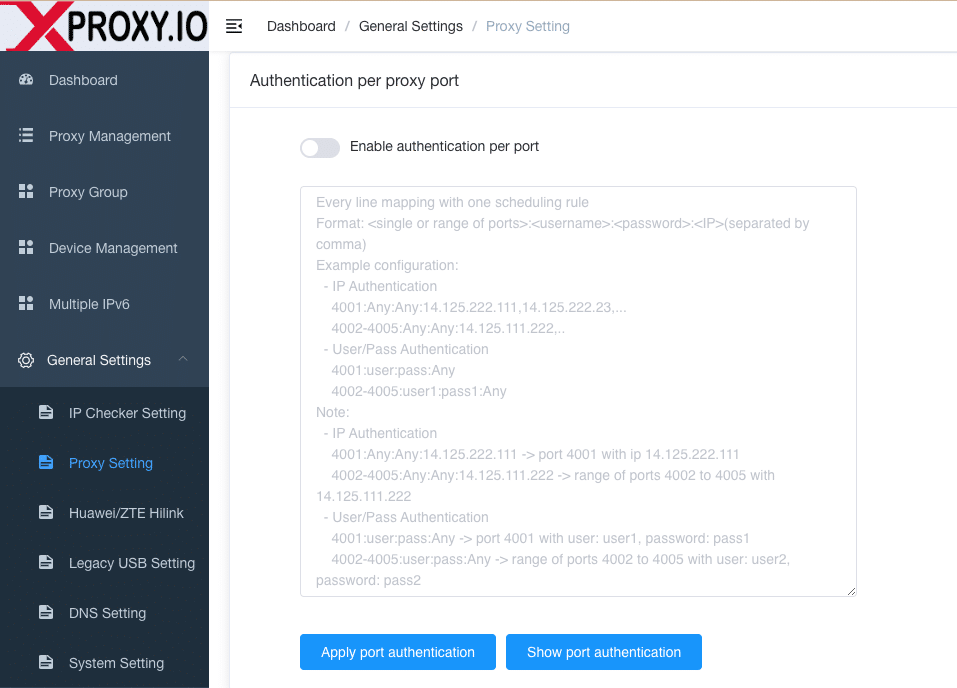
Składnia danych uwierzytelniających dla poszczególnych portów
Format: port[:end_port]:user:pass:ip_whitelist — użyj Any, aby pominąć pole.
# Uwierzytelnianie białą listą IP
4001:Any:Any:14.125.222.111,14.125.222.23
4002-4005:Any:Any:14.125.111.222

# Uwierzytelnianie nazwą użytkownika / hasłem
4001:user1:pass1:Any
4002-4005:user2:pass2:Any