

모바일 IP의 SOCKS5 UDP 프록시 (UDP ASSOCIATE)
대부분의 트래픽은 TCP지만 통화, 게임, WebRTC, QUIC, DNS는 UDP를 씁니다. XProxy SOCKS5 포트는 둘 다 나릅니다. SOCKS5 클라이언트가 UDP ASSOCIATE로 UDP를 요청하면, 데이터그램이 같은 모뎀과 같은 모바일 IP로 나갑니다.
필요한 것: 모든 플랜, 온라인 모뎀, SOCKS5 UDP를 지원하는 클라이언트. VPS를 거친다면 VPS Forwarding(Premium)도 필요합니다.
한눈에 보기
모든 SOCKS5 포트가 UDP ASSOCIATE에 응답합니다. LAN에서는 따로 켤 것이 없습니다.
UDP도 TCP 트래픽처럼 그 포트의 모뎀으로 나갑니다.
대부분의 브라우저는 프록시에 TCP만 보내고, HTTP 프록시는 UDP를 나르지 않습니다. UDP를 요청하는 앱이나 VPN을 쓰세요.
SOCKS5로 UDP를 보내는 앱은?
| 클라이언트 | SOCKS5를 거치는 UDP | 대안 |
|---|---|---|
| Chrome, Edge와 대부분의 안티디텍트 브라우저(AdsPower, GoLogin, Multilogin) | 아니요. TCP만 보내고 프록시 뒤에서는 QUIC을 끕니다. 일부 안티디텍트 브라우저는 WebRTC용으로 SOCKS5 UDP를 추가하는데, XProxy SOCKS5 포트가 이에 응답합니다. | 웹 탐색에는 충분합니다. WebRTC는 WebRTC 누출 방지를 참고하세요. |
| HTTP 프록시(CONNECT) | 아니요, HTTP 프록시는 TCP만 나릅니다. | SOCKS5 포트나 Shadowsocks. |
| Proxifier, v2rayN, sing-box, Clash | 예, 앱의 UDP 옵션을 켜면 됩니다. | — |
| 직접 만든 스크립트(Python, Go, Node) | 예, UDP를 지원하는 SOCKS5 라이브러리나 아래 테스트 스크립트로. | — |
| 휴대폰, 게임, 통화 | 앱에서 거의 제공하지 않습니다. | Shadowsocks, VLESS 또는 WireGuard: 기기 전체를 보냅니다. |
어떤 포트를 쓰나요
TCP와 같은 로그인 정보로 모뎀의 SOCKS5 포트를 쓰세요. Auto Proxy가 켜져 있으면(기본값) HTTP와 SOCKS5가 포트 하나를 함께 씁니다. 모뎀 #1은 4001입니다. Auto Proxy가 꺼져 있으면 SOCKS5는 별도 포트 5001에 있습니다. 찾는 위치는 HTTP & SOCKS5 가이드에 있습니다.
1분 만에 UDP 테스트하기
이 스크립트는 프록시를 거쳐 STUN 요청(WebRTC가 쓰는 것과 같은 종류)을 하나 보냅니다. STUN 서버는 자기가 본 주소로 답하는데, 그 주소가 모뎀의 모바일 IP여야 합니다.
#!/usr/bin/env python3
"""Check that a SOCKS5 proxy carries UDP (UDP ASSOCIATE).
Sends one STUN request through the proxy and prints the IP the STUN server saw.
Usage: python3 socks5_udp_test.py HOST PORT [USER PASS]"""
import os, socket, struct, sys

STUN_HOST, STUN_PORT = "stun.l.google.com", 19302

def associate(host, port, user=None, password=None):
    ctl = socket.create_connection((host, port), timeout=8)
    ctl.sendall(b"\x05\x01" + (b"\x02" if user else b"\x00"))
    try:
        _, method = ctl.recv(2)
    except (socket.timeout, ValueError):
        sys.exit("No SOCKS5 answer: this is not a SOCKS5 port.")
    if method == 0x02:
        u, p = user.encode(), password.encode()
        ctl.sendall(b"\x01" + bytes([len(u)]) + u + bytes([len(p)]) + p)
        if ctl.recv(2)[1] != 0:
            sys.exit("Login refused: check the username and password.")
    ctl.sendall(b"\x05\x03\x00\x01" + socket.inet_aton("0.0.0.0") + b"\x00\x00")
    rep = ctl.recv(10)
    if len(rep) < 10 or rep[1] != 0:
        sys.exit("UDP ASSOCIATE refused: this port does not carry UDP.")
    ip = socket.inet_ntoa(rep[4:8])
    return ctl, (host if ip == "0.0.0.0" else ip, struct.unpack("!H", rep[8:10])[0])

def main():
    host, port = sys.argv[1], int(sys.argv[2])
    ctl, relay = associate(host, port, *sys.argv[3:5])
    print(f"UDP ASSOCIATE accepted, relay {relay[0]}:{relay[1]}")
    tid = os.urandom(12)
    stun = struct.pack("!HHI", 1, 0, 0x2112A442) + tid
    name = STUN_HOST.encode()
    head = b"\x00\x00\x00\x03" + bytes([len(name)]) + name + struct.pack("!H", STUN_PORT)
    udp = socket.socket(socket.AF_INET, socket.SOCK_DGRAM)
    udp.settimeout(5)
    udp.sendto(head + stun, relay)
    data = udp.recvfrom(2048)[0]
    msg = data[10:] if data[3] == 1 else data[7 + data[4]:]
    pos = 20
    while pos + 4 <= len(msg):
        kind, size = struct.unpack("!HH", msg[pos:pos + 4])
        if kind == 0x20:  # XOR-MAPPED-ADDRESS
            val = msg[pos + 4:pos + 4 + size]
            ip = bytes(b ^ m for b, m in zip(val[4:8], b"\x21\x12\xa4\x42"))
            print("STUN server saw:", socket.inet_ntoa(ip))
            print("UDP works through this proxy.")
            return
        pos += 4 + size + (-size % 4)
    sys.exit("Got a reply, but no address in it.")

main()
프록시의 주소, 포트, 로그인 정보로 실행하세요.
$ python3 socks5_udp_test.py 192.168.1.10 4001 demo proxy123
UDP ASSOCIATE accepted, relay 192.168.1.10:51373
STUN server saw: 172.58.xx.xx
UDP works through this proxy.- "UDP ASSOCIATE refused": HTTP 전용 포트이거나, 클라이언트 쪽 방화벽이 UDP를 막고 있습니다.
- "accepted" 이후 타임아웃: box로 가는 UDP가 중간에서 막혔습니다. relay는 프록시 포트가 아니라 새로운 무작위 UDP 포트(위 예시의 51373)이므로, box 앞의 방화벽이 UDP를 통과시켜야 합니다. 같은 LAN에서는 드문 일입니다. 인터넷을 거친다면 VPS를 거치는 UDP를 참고하세요.
- 응답에 내 IP가 나옴: 스크립트가 프록시를 쓰지 않았습니다. 호스트와 포트를 확인하세요.
VPS를 거치는 UDP
VPS Forwarding에서 VPS는 기본적으로 TCP만 전달하며, UDP ASSOCIATE에는 응답이 없습니다. 어디서든 UDP를 쓰려면:
- General Settings → Forwarding Ports에서 Relay 터널 엔진을 씁니다(WireGuard에는 이 옵션이 없습니다).
- UDP Socks5 → Enable UDP ASSOCIATE 1를 체크하고 Check & apply를 클릭합니다.
- VPS 업체의 방화벽에서도 UDP 포트
32768–60999를 허용하세요. VPS 자체 방화벽(ufw 또는 firewalld)은 XProxy가 알아서 엽니다.
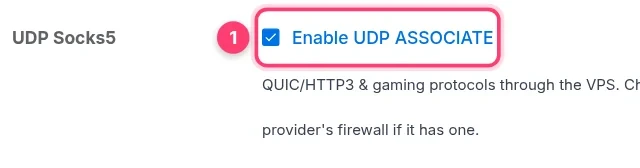
VPS를 거치는 UDP는 각 모뎀의 메인 프록시 포트에서 동작합니다. 별도 SOCKS5 포트와 IPv6 포트는 VPS를 거칠 때 TCP만 전달합니다.
UDP를 나르는 다른 방법
| 프로토콜 | UDP | 알맞은 용도 |
|---|---|---|
| Shadowsocks | 예, TCP와 같은 포트에서 | ss:// 링크를 가져오는 앱과 휴대폰 |
| WireGuard / OpenVPN | 예, 기기의 모든 트래픽 | 게임, 통화, 프록시 설정이 없는 앱 |
| VLESS | 지원하는 앱을 통해 | 휴대폰과 제한이 엄격한 네트워크 |
자주 묻는 질문
UDP도 포트의 데이터 할당량에 포함되나요?
예. Selling Platform 포트에서는 UDP 데이터그램도 집계되며, 할당량을 다 쓰면 TCP 트래픽과 함께 멈춥니다.
프록시 그룹 포트도 UDP를 나르나요?
예. 프록시 그룹 포트도 UDP ASSOCIATE에 응답하며, 그룹의 모뎀 중 하나로 UDP를 내보냅니다.
그런데 왜 브라우저는 프록시를 거칠 때 QUIC을 쓰지 않나요?
프록시가 아니라 브라우저가 정하기 때문입니다. 프록시를 거치는 QUIC & HTTP/3를 참고하세요.
다음 단계는?
프로토콜마다 QUIC과 HTTP/3가 어떻게 되는지 확인하세요.