

프록시를 거치는 QUIC & HTTP/3: 실제로 일어나는 일
QUIC은 HTTP/3의 바탕이 되는 빠른 UDP 기반 전송 방식입니다. Google, YouTube, Facebook, Cloudflare 사이트가 씁니다. HTTP나 SOCKS5 프록시 뒤에서는 브라우저가 조용히 TCP 기반 HTTP/2로 돌아갑니다. 실제로 무슨 일이 일어나는지, 그리고 필요할 때 QUIC을 모바일 IP에서 유지하는 방법을 소개합니다.
필요한 것: HTTP/2에는 아무것도 필요 없습니다. 모든 포트에서 동작합니다. QUIC을 유지하려면 Shadowsocks(Premium)나 WireGuard(Basic)가 필요합니다.
한눈에 보기
HTTP/3는 UDP 443 포트로 동작합니다. TCP만 나르는 경로에서는 쓸 수 없습니다.
프록시를 설정하면 Chrome은 TCP 기반 HTTP/2를 씁니다. 페이지는 평소처럼 열립니다.
WireGuard나 VPN 모드의 Shadowsocks 앱은 UDP를 나르므로 HTTP/3가 그대로 유지됩니다.
측정 결과
같은 Chrome 148로 설정마다 cloudflare-quic.com을 세 번씩 열었습니다. 페이지가 브라우저가 쓴 프로토콜을 알려 줍니다.
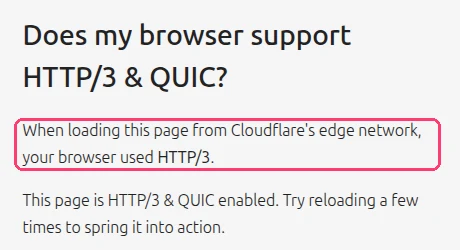
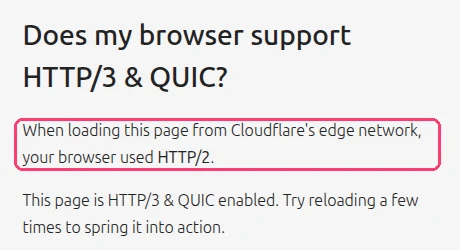
| Chrome 설정 | 프로토콜 (3회 로드) |
|---|---|
| 프록시 없음 | HTTP/3, HTTP/3, HTTP/3 |
| SOCKS5 프록시 | HTTP/2, HTTP/2, HTTP/2 |
| HTTP 프록시 | HTTP/2, HTTP/2, HTTP/2 |
2026년 11월 17일 실험실 테스트의 실제 캡처입니다(Chrome 148, Linux). 프로토콜은 페이지에 대한 브라우저의 nextHopProtocol 값입니다. 이 테스트의 SOCKS5 프록시는 XProxy SOCKS5 포트처럼 UDP ASSOCIATE에 응답하는데도 Chrome은 HTTP/2를 골랐습니다. 즉 되돌아가는 것은 프록시가 아니라 브라우저 때문입니다.
QUIC을 유지하는 XProxy 프로토콜
| 연결 방식 | QUIC / HTTP/3 | 이유 |
|---|---|---|
| 브라우저에서 HTTP 또는 SOCKS5 | 아니요, 대신 HTTP/2 | 브라우저는 프록시에 TCP만 보냅니다. |
| 앱에서 UDP ASSOCIATE를 쓰는 SOCKS5 | 앱이 보내는 경우 | 포트는 UDP를 나릅니다. 앱이 그것을 써야 합니다. |
| WireGuard / OpenVPN | 예 | UDP를 포함해 기기 전체가 모뎀을 거칩니다. |
| VPN(TUN) 모드의 Shadowsocks 앱 | 예 | 앱이 모든 트래픽을 잡아 UDP를 터널로 보냅니다. |
| VPN(TUN) 모드의 VLESS 앱 | 대개 아니요, 대신 HTTP/2 | XProxy VLESS는 xtls-rprx-vision flow를 씁니다. Xray 기반 앱(v2rayN, v2rayNG)은 이 flow에서 기본적으로 QUIC을 막으므로, 브라우저가 HTTP/2로 돌아갑니다. |
| VPS Forwarding을 거치는 모든 방식 | VPS에서 UDP 필요 | Enable UDP ASSOCIATE(Relay)를 켜거나 WireGuard 엔진을 쓰세요. |
HTTP/3 대신 HTTP/2를 쓰면 들통나나요?
드뭅니다. 많은 사무실, 학교, 공용 Wi-Fi 네트워크가 UDP를 막기 때문에, 웹사이트는 매일 실제 사용자에게서 HTTP/2를 봅니다. 더 중요한 것은 방문의 나머지가 하나의 이야기를 들려주는 것입니다: TCP/OS 핑거프린트, WebRTC, DNS.
앱에 필요할 때는 QUIC을 유지하세요: 영상 통화, 게임, HTTP/3에서만 동작하는 앱, 또는 실제 모바일 사용자 같은 트래픽을 원할 때입니다. 이때는 VPN을 쓰세요.
직접 확인하기
- 테스트하려는 방식으로 연결합니다(프록시를 쓰는 브라우저, 또는 VPN 켜기).
- cloudflare-quic.com을 열고 한 번 새로 고칩니다.
- "your browser used HTTP/…"를 읽습니다. Chrome DevTools에서 Network를 열고 열 머리글을 오른쪽 클릭해 Protocol을 추가해도 됩니다.
h3는 HTTP/3,h2는 HTTP/2입니다.
자주 묻는 질문
XProxy가 QUIC을 강제하거나 차단할 수 있나요?
아니요, 그런 스위치는 없습니다. 브라우저나 앱이 고릅니다. 일부러 QUIC을 막고 싶다면 브라우저에서 끄세요(Chrome: chrome://flags → Experimental QUIC protocol).
TCP OS Spoofing이 QUIC 트래픽도 바꾸나요?
아니요. TCP OS Spoofing은 TCP 연결이 시작되는 방식을 바꿉니다. QUIC은 UDP이므로 건드리지 않습니다.
다음 단계는?
다음으로, 통신사가 프록시를 핫스팟으로 보지 않게 하세요.