HTTP/SOCKS5 프록시 형식 사용법
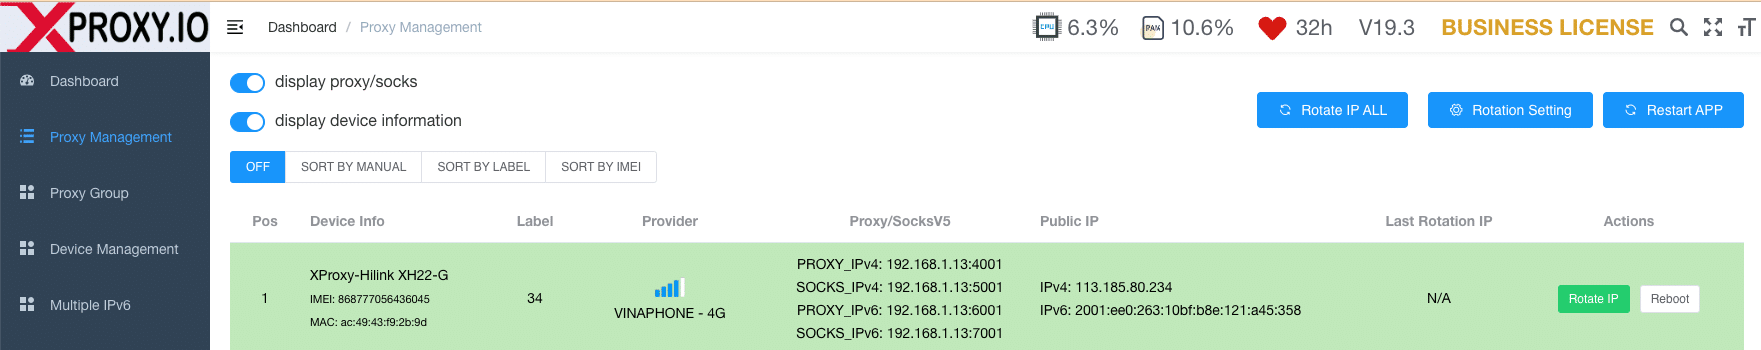
XProxy는 장치당 4가지 프록시 유형을 생성합니다. 이 가이드는 포트 구성, LAN·공용 인터넷에서 프록시 사용법, 자격 증명 구성 방법을 설명합니다.
프록시 포트 구성
기본적으로 XProxy는 각 장치(동글 또는 Android 폰)에서 4가지 프록시 유형을 생성합니다:
| 유형 | 프로토콜 | 포트 (장치 #1) |
|---|---|---|
| IPv4 HTTP | HTTP | 4001 |
| IPv4 SOCKS5 | SOCKS5 | 5001 |
| IPv6 HTTP | HTTP | 6001 |
| IPv6 SOCKS5 | SOCKS5 | 7001 |
장치 #2는 4002, 5002, 6002, 7002 포트를 사용하며 — 이런 식으로 계속됩니다.
IPv6 프록시는 SIM 카드와 통신사가 IPv6를 지원하는 경우에만 생성됩니다.
LAN에서 프록시 사용
컴퓨터가 XProxy 서버와 같은 네트워크에 있다면 즉시 프록시를 사용할 수 있습니다 — 자격 증명이 필요 없습니다.
proxy format
http://192.168.1.13:4001
socks5://192.168.1.13:5001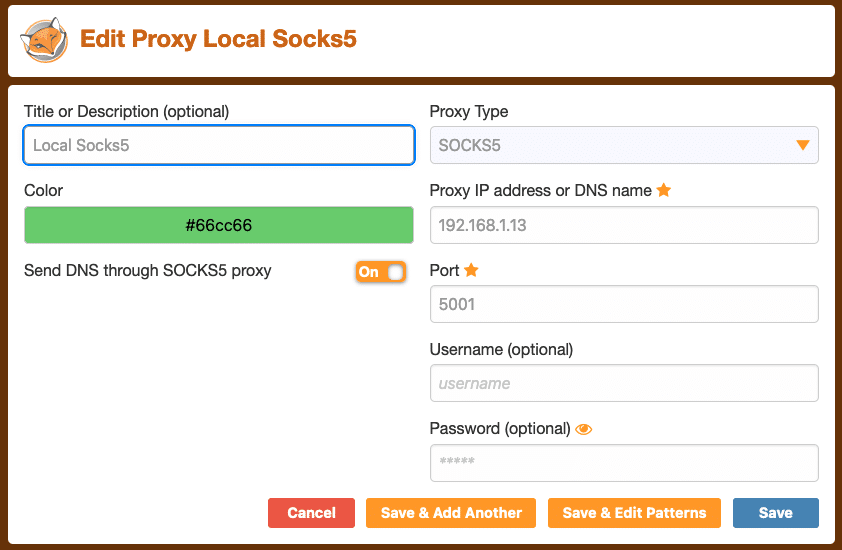
참고: 192.168.1.13은 XProxy 서버의 로컬 IP입니다. FoxyProxy는 여러 프록시 서버 간 연결을 자동으로 전환하는 Firefox 애드온입니다.
외부 네트워크에서 프록시 사용
원격 위치에서 프록시를 사용하려면 다음이 필요합니다:
- 라우터에 NAT/DMZ 구성 — NAT 포워딩 가이드 참조.
- 프록시 자격 증명(사용자 이름/비밀번호 또는 IP 화이트리스트) 설정 — 아래 참조.
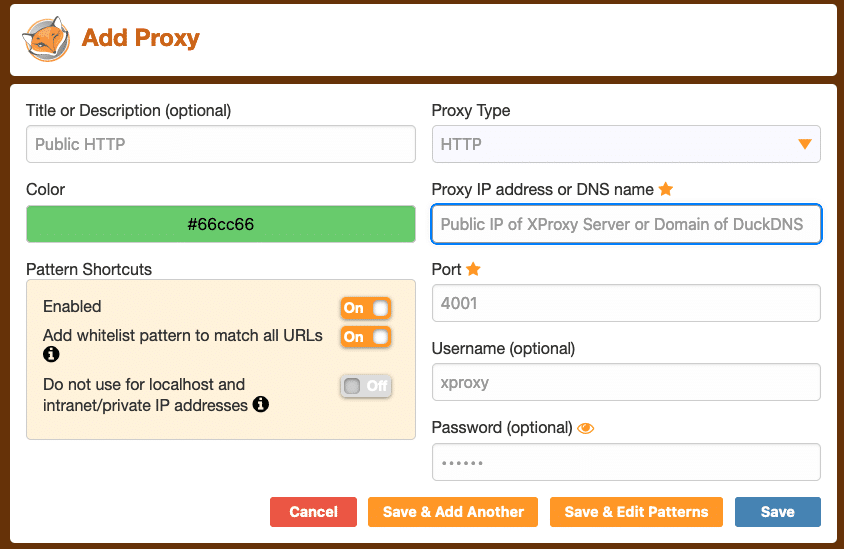
참고: 프록시 IP 주소 또는 DNS 이름 필드에는 특정 포트의 공용 IP가 아닌 XProxy 서버의 공용 IP 또는 DDNS 도메인을 입력해야 합니다.
프록시 자격 증명 구성
XProxy는 두 가지 자격 증명 유형을 지원합니다:
- 사용자 이름 / 비밀번호 — user:pass 쌍으로 인증.
- IP 화이트리스트 — 특정 IP에서만 연결 허용.
일반 설정 → 프록시 설정에서 모든 포트에 한 번에 자격 증명을 구성하거나, 세밀한 제어를 위해 포트별로 구성합니다.
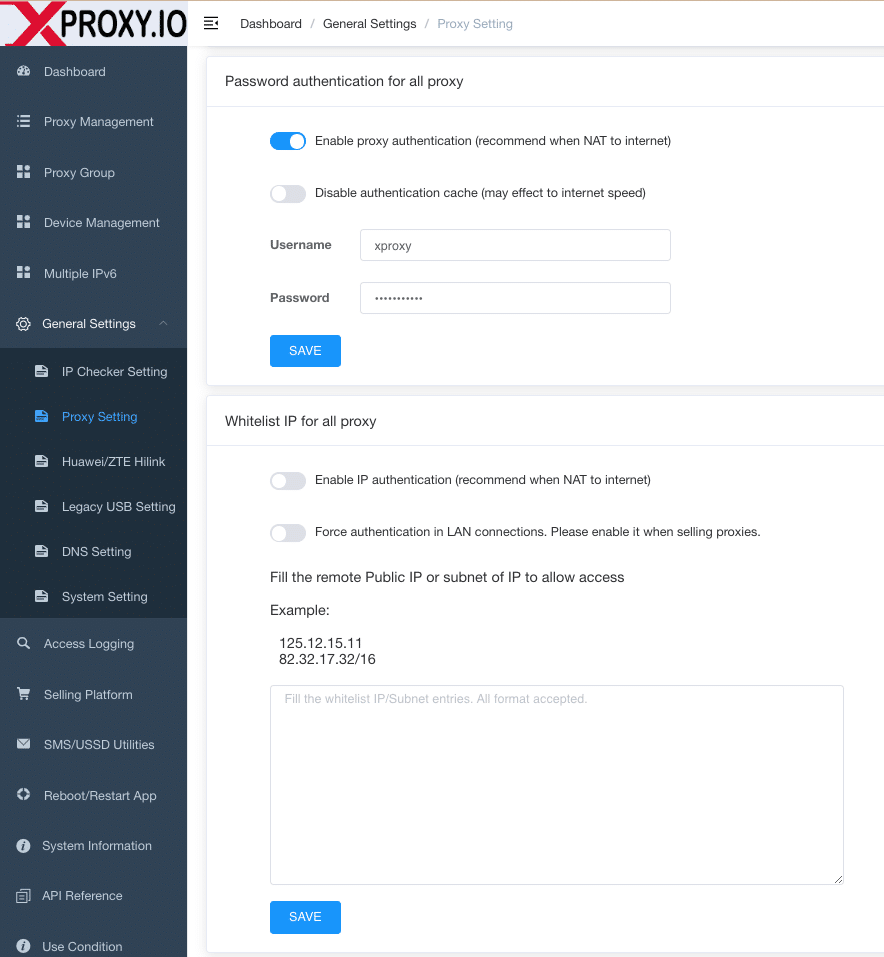
포트별 구성은 여러 프로젝트나 사용자 간에 프록시를 공유할 때 유용합니다:
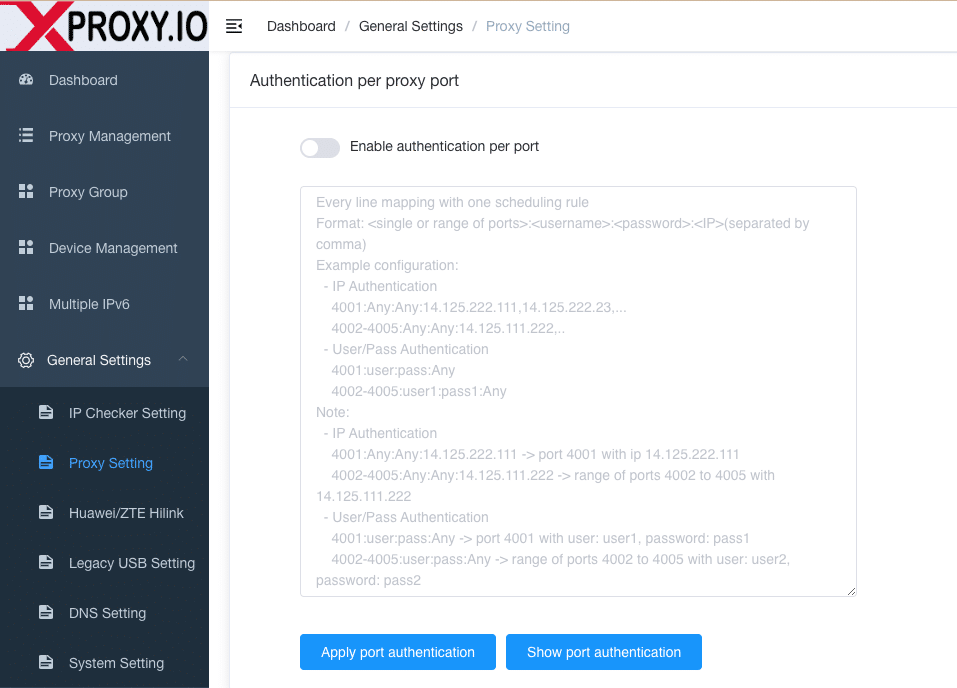
포트별 자격 증명 구문
형식: port[:end_port]:user:pass:ip_whitelist — 필드를 생략하려면 Any를 사용하세요.
config
# IP 화이트리스트 인증
4001:Any:Any:14.125.222.111,14.125.222.23
4002-4005:Any:Any:14.125.111.222

# 사용자 이름 / 비밀번호 인증
4001:user1:pass1:Any
4002-4005:user2:pass2:Any
Was this page helpful?