

Proxy Üzerinden QUIC ve HTTP/3: Gerçekte Ne Olur
QUIC, HTTP/3’ün arkasındaki hızlı, UDP tabanlı taşıma katmanıdır. Google, YouTube, Facebook ve Cloudflare siteleri bunu kullanır. Bir HTTP veya SOCKS5 proxy arkasında tarayıcılar sessizce TCP üzerinden HTTP/2’ye döner. Gerçekte ne olduğu ve gerektiğinde QUIC’i mobil IP’nizde nasıl tutacağınız aşağıda.
Gerekenler: her portta çalışan HTTP/2 için hiçbir şey. QUIC’i korumak için: Shadowsocks (Premium) veya WireGuard (Basic).
Kısaca
HTTP/3, UDP 443 portu üzerinden çalışır. Yalnızca TCP taşıyan bir yol bunu kullanamaz.
Proxy ayarlıyken Chrome TCP üzerinden HTTP/2 kullanır. Sayfalar yine normal yüklenir.
WireGuard ya da VPN modundaki bir Shadowsocks uygulaması UDP taşır, böylece HTTP/3 açık kalır.
Ne ölçtük
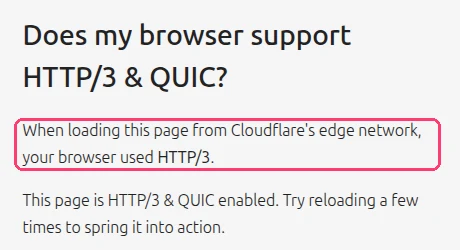
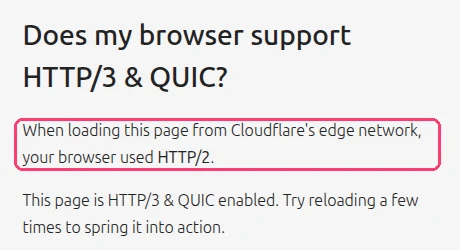
Aynı Chrome 148, her kurulumda cloudflare-quic.com’u üç kez açtı. Sayfa, tarayıcının hangi protokolü kullandığını söyler:
| Chrome kurulumu | Protokol (3 yükleme) |
|---|---|
| Proxy yok | HTTP/3, HTTP/3, HTTP/3 |
| SOCKS5 proxy | HTTP/2, HTTP/2, HTTP/2 |
| HTTP proxy | HTTP/2, HTTP/2, HTTP/2 |
17 Kasım 2026’daki bir laboratuvar testinden gerçek yakalamalar (Chrome 148, Linux). Protokol, tarayıcının sayfa için bildirdiği nextHopProtocol değeridir. Bu testteki SOCKS5 proxy, XProxy SOCKS5 portu gibi UDP ASSOCIATE’e yanıt verir ve Chrome yine de HTTP/2’yi seçti: geri dönüş proxy’den değil, tarayıcıdan gelir.
Hangi XProxy protokolü QUIC’i korur
| Nasıl bağlanıyorsunuz | QUIC / HTTP/3 | Neden |
|---|---|---|
| Tarayıcıda HTTP veya SOCKS5 | Hayır, yerine HTTP/2 | Tarayıcı proxy’ye yalnızca TCP gönderir. |
| Bir uygulamada UDP ASSOCIATE ile SOCKS5 | Uygulama gönderirse | Port UDP taşır; uygulamanın bunu kullanması gerekir. |
| WireGuard / OpenVPN | Evet | UDP dahil tüm cihaz modemdedir. |
| VPN (TUN) modunda Shadowsocks uygulaması | Evet | Uygulama tüm trafiği yakalar ve UDP’yi tünelden gönderir. |
| VPN (TUN) modunda VLESS uygulaması | Genelde hayır, yerine HTTP/2 | XProxy VLESS, xtls-rprx-vision akışını kullanır. Xray tabanlı uygulamalar (v2rayN, v2rayNG) bu akışta QUIC’i varsayılan olarak engeller, bu yüzden tarayıcı HTTP/2’ye döner. |
| Bunlardan herhangi biri, VPS Forwarding üzerinden | VPS’te UDP gerekir | Enable UDP ASSOCIATE’i (Relay) açın veya WireGuard motorunu kullanın. |
HTTP/3 yerine HTTP/2 beni ele verir mi?
Nadiren. Pek çok ofis, okul ve halka açık Wi-Fi ağı UDP’yi engeller, bu yüzden web siteleri her gün gerçek kullanıcılardan HTTP/2 görür. Daha önemli olan, ziyaretin geri kalanının tek bir hikâye anlatmasıdır: TCP/OS parmak izi, WebRTC ve DNS.
Bir uygulama ihtiyaç duyduğunda QUIC’i koruyun: görüntülü aramalar, oyunlar, yalnızca HTTP/3 üzerinden çalışan uygulamalar ya da gerçek bir mobil kullanıcının telefona benzer trafiğini istediğinizde. Bunun için bir VPN kullanın.
Kendiniz kontrol edin
- Test etmek istediğiniz şekilde bağlanın (proxy’li tarayıcı veya VPN açık).
- cloudflare-quic.com’u açın ve bir kez yenileyin.
- "your browser used HTTP/…" satırını okuyun. Chrome DevTools’ta ayrıca Network’ü açıp sütun başlığına sağ tıklayarak Protocol ekleyebilirsiniz:
h3HTTP/3,h2HTTP/2 demektir.
SSS
XProxy QUIC’i zorlayabilir veya engelleyebilir mi?
Hayır, böyle bir anahtar yok. Tarayıcı veya uygulama seçer. QUIC’i bilerek durdurmak istiyorsanız tarayıcıda kapatın (Chrome’da: chrome://flags → Experimental QUIC protocol).
TCP OS Spoofing QUIC trafiğini değiştirir mi?
Hayır. TCP OS Spoofing TCP bağlantılarının başlama biçimini yeniden yazar. QUIC UDP’dir, bu yüzden dokunulmaz.
Sırada ne var?
Sırada, operatörün proxy’nizi hotspot olarak görmesini önleyin.