Pemalsuan TCP/OS
Sesetengah laman web mengesan proksi dengan membandingkan OS yang dilaporkan oleh pelayar anda dengan cap jari OS yang bocor daripada tingkah laku TCP/IP. TCP OS Spoofing menyelaraskan kedua-dua isyarat ini untuk mengurangkan pengesanan proksi.
Apakah Cap Jari TCP/OS?
Setiap sistem pengendalian mengendalikan TCP/IP secara sedikit berbeza — saiz tetingkap, nilai TTL, MSS, cap masa dan pilihan TCP yang berbeza. Sistem anti-bot memeriksa isyarat peringkat rendah ini untuk menyimpulkan OS yang sebenarnya membuat sambungan.
- Pelayar anda menyatakan Windows 10 (User-Agent).
- Tetapi pelayan proksi anda menjalankan Linux — dan tandatangan TCPnya kelihatan seperti Linux.
- Ketidakpadanan itu ditandakan sebagai mencurigakan.
Mengapa OS Spoofing penting
Kebanyakan pelayan proksi menjalankan Linux. Jika anda menggunakan profil pelayar Windows melalui proksi Linux, ketidakpadanan TCP/OS boleh mencetuskan pengesanan. OS Spoofing menulis semula tandatangan TCP/IP proksi untuk memadankan OS profil pelayar anda.
Bila hendak mengaktifkannya
- Anda menggunakan profil pelayar berasaskan Windows (cth. dalam Multilogin, AdsPower, GoLogin).
- Laman menunjukkan amaran "Proksi/VPN dikesan" atau ketidakselarasan OS.
- Anda sedang menguji pada laman yang memeriksa cap jari TCP/OS.
Cap jari OS yang disokong
- Windows
- Android
- Linux (lalai)
- iOS
- macOS
Cara mengkonfigurasi
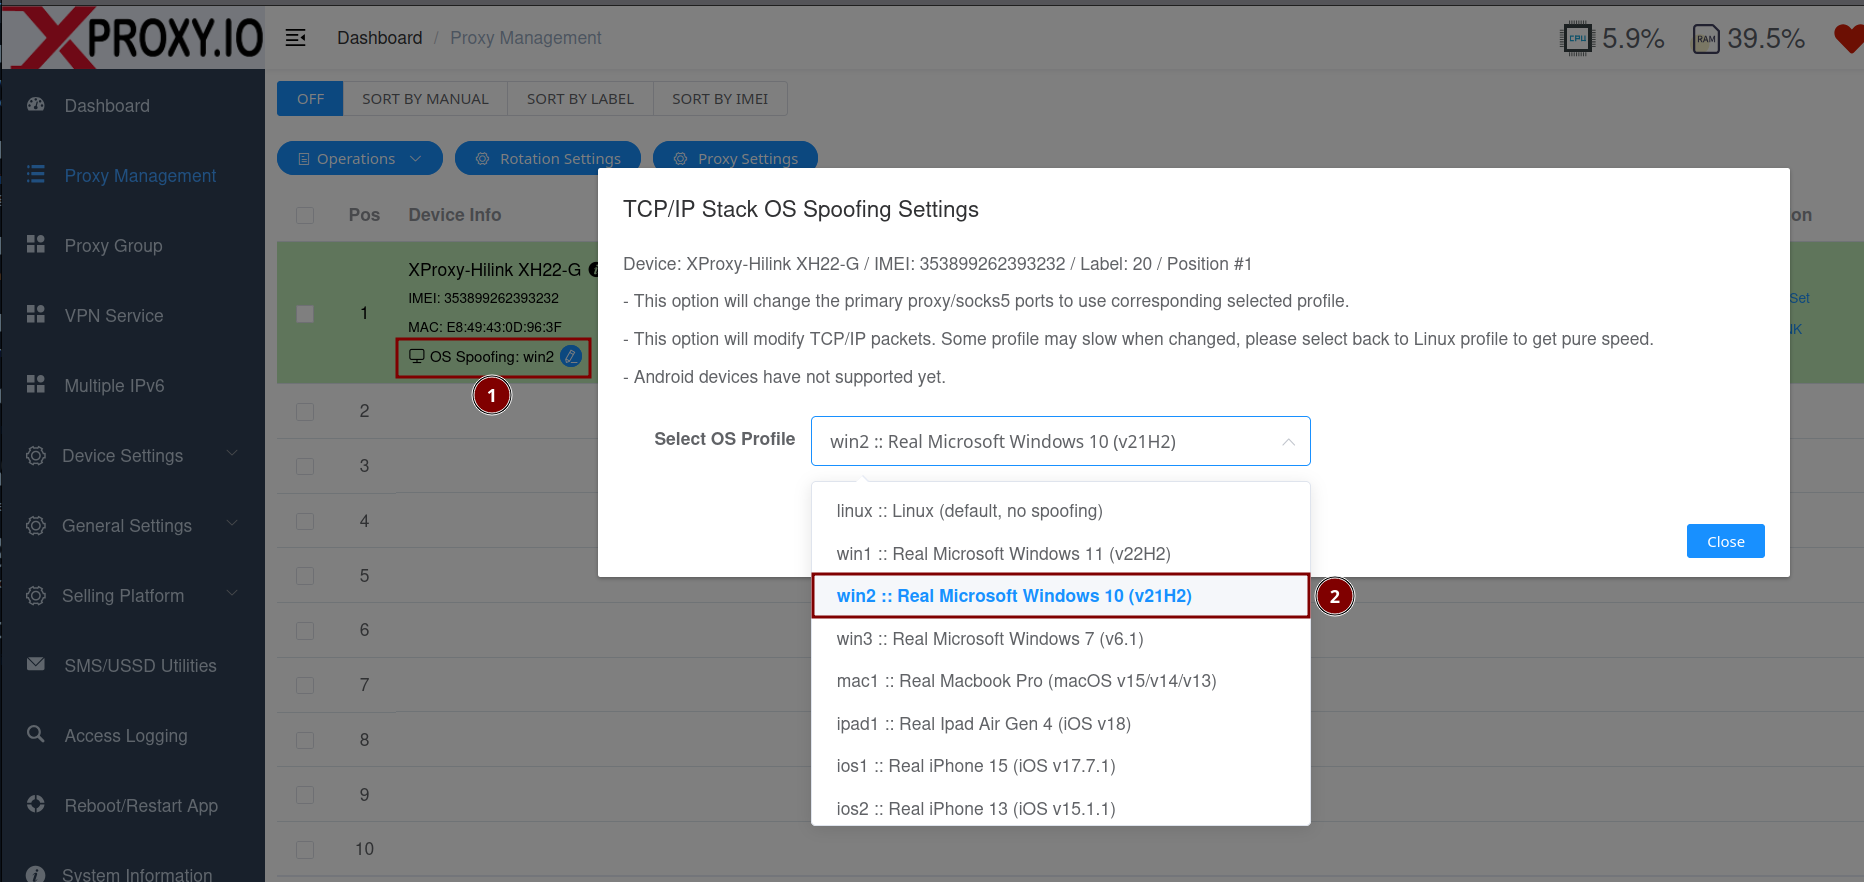
Pergi ke Tetapan Umum → Tetapan Proksi → Tetapan per-port.
- Per port — pilih OS untuk satu port.
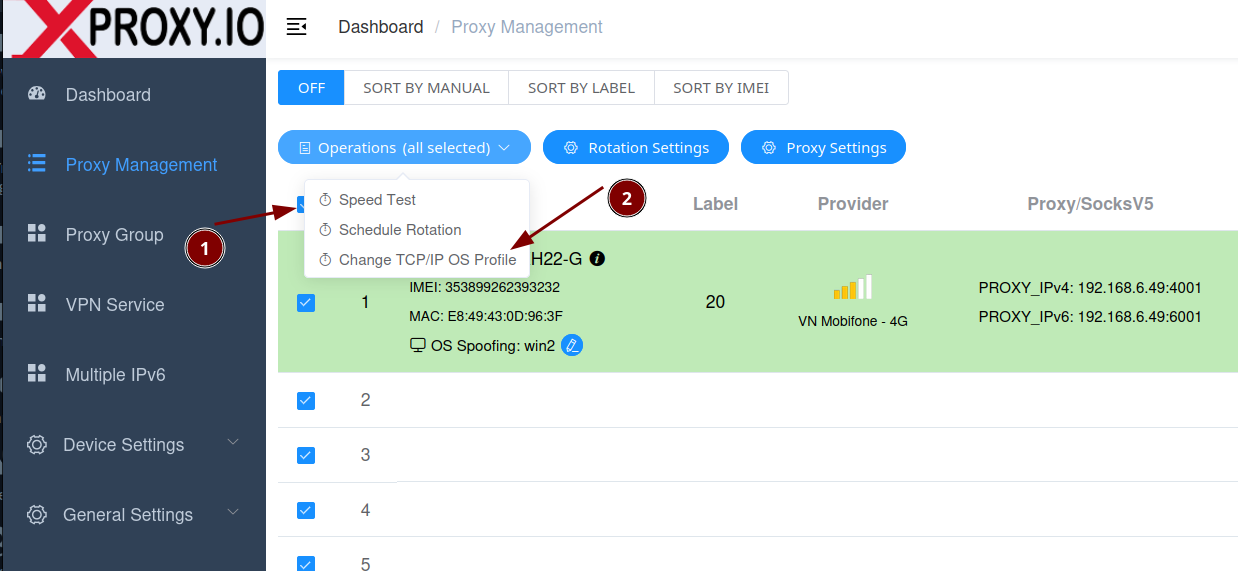
- Peraturan multi-port — gunakan spoof OS yang sama pada julat port (cth. 4001–4050 → Windows).
Cara mengesahkan
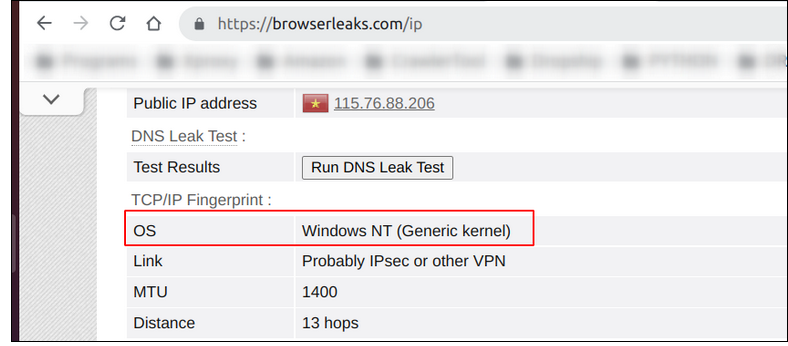
- BrowserLeaks — semak kebocoran IP dan persekitaran.
- Incolumitas Proxy Detect — semakan proksi/VPN.
- WITCH by valdikss — ujian TCP/IP lanjutan.
Amalan baik
- Kekalkan konsistensi — OS profil pelayar, zon waktu, lokal, fon dan TCP/OS hendaklah menceritakan kisah yang sama.
- Putar dengan berhati-hati — jangan tukar spoof OS terlalu kerap untuk akaun atau sesi yang sama.
Had
- Sesetengah ISP, NAT gred pembawa, tembok api atau sistem DPI mungkin menormalkan pilihan TCP, menindih tandatangan yang dispoof.
- Overhed throughput/latensi yang kecil akibat pemeriksaan dan penulisan semula paket.
- Jika ujian masih menunjukkan Linux: cuba ISP/APN/ASN yang berbeza, atau elakkan lapisan VPN tambahan.
FAQ
Adakah ini mengubah User-Agent saya?
Tidak. User-Agent pelayar anda kekal sama. OS Spoofing hanya melaraskan tandatangan TCP/IP pada lapisan proksi.
OS apakah yang patut saya pilih?
Pilih OS yang sepadan dengan profil pelayar anda. Kebanyakan pengguna memilih Windows untuk profil desktop.
Adakah peranti Android disokong?
Menggunakan telefon Android sebenar sebagai peranti proksi disokong. Memilih Android sebagai cap jari TCP/IP juga disokong — berguna apabila menggunakan profil pelayar atau emulator Android.
Pelan apakah yang diperlukan?
TCP OS Spoofing tersedia daripada pelan Premium.
Adakah laman web masih akan mengesan proksi?
Sesetengah mungkin, kerana mereka memeriksa banyak isyarat. OS Spoofing ialah satu bahagian penting untuk mengurangkan ketidakpadanan.
Saya telah mengaktifkan OS Spoofing tetapi ujian masih menunjukkan Linux. Mengapa?
Sesetengah rangkaian memasukkan peranti yang menormalkan TCP: NAT gred pembawa, tembok api/DPI atau proksi huluan. Mereka boleh menulis semula TTL, mengapit MSS, menggugurkan atau mengubah suai pilihan TCP (cap masa, SACK, skala tetingkap), atau menggunakan SYN cookie. Cuba ISP/APN/ASN yang berbeza atau elakkan lapisan VPN tambahan.
OS apakah yang boleh saya spoof?
Linux (lalai), Windows, iOS, macOS dan Android. Pilih yang sepadan dengan profil pelayar atau emulator anda untuk konsistensi.
Adakah spoofing akan mengurangkan kelajuan?
Berpotensi sedikit. Pemeriksaan paket dan pelarasan MSS/pilihan boleh memperkenalkan overhed kecil. Kesannya berbeza mengikut profil dan keadaan rangkaian.