

QUIC & HTTP/3 Melalui Proksi: Apa yang Sebenarnya Berlaku
QUIC ialah pengangkutan pantas berasaskan UDP di sebalik HTTP/3. Laman Google, YouTube, Facebook dan Cloudflare menggunakannya. Di belakang proksi HTTP atau SOCKS5, pelayar secara senyap beralih ke HTTP/2 melalui TCP. Inilah yang sebenarnya berlaku, dan cara mengekalkan QUIC pada IP mudah alih anda apabila anda memerlukannya.
Anda perlukan: tiada apa-apa untuk HTTP/2, yang berfungsi pada setiap port. Untuk mengekalkan QUIC: Shadowsocks (Premium) atau WireGuard (Basic).
Ringkasnya
HTTP/3 berjalan melalui port UDP 443. Laluan yang hanya membawa TCP tidak boleh menggunakannya.
Apabila proksi ditetapkan, Chrome menggunakan HTTP/2 melalui TCP. Halaman masih dimuatkan seperti biasa.
WireGuard, atau aplikasi Shadowsocks dalam mod VPN, membawa UDP, jadi HTTP/3 kekal aktif.
Apa yang kami ukur
Chrome 148 yang sama membuka cloudflare-quic.com tiga kali dalam setiap persediaan. Halaman itu menyatakan protokol yang digunakan oleh pelayar:
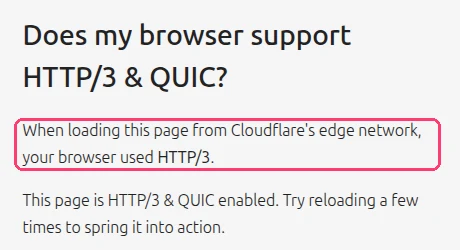
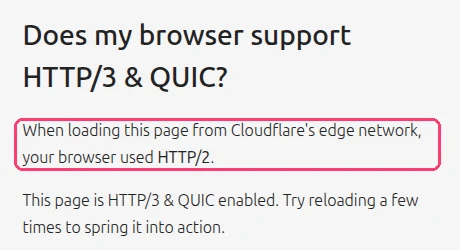
| Persediaan Chrome | Protokol (3 kali muat) |
|---|---|
| Tanpa proksi | HTTP/3, HTTP/3, HTTP/3 |
| Proksi SOCKS5 | HTTP/2, HTTP/2, HTTP/2 |
| Proksi HTTP | HTTP/2, HTTP/2, HTTP/2 |
Tangkapan sebenar daripada ujian makmal pada 17 November 2026 (Chrome 148, Linux). Protokol ialah nextHopProtocol pelayar untuk halaman itu. Proksi SOCKS5 dalam ujian ini menjawab UDP ASSOCIATE, seperti port SOCKS5 XProxy, namun Chrome tetap memilih HTTP/2: peralihan itu datang daripada pelayar, bukan daripada proksi.
Protokol XProxy mana yang mengekalkan QUIC
| Cara anda menyambung | QUIC / HTTP/3 | Sebab |
|---|---|---|
| HTTP atau SOCKS5 dalam pelayar | Tidak, HTTP/2 digunakan | Pelayar hanya menghantar TCP kepada proksi. |
| SOCKS5 dengan UDP ASSOCIATE dalam aplikasi | Jika aplikasi menghantarnya | Port membawa UDP; aplikasi perlu menggunakannya. |
| WireGuard / OpenVPN | Ya | Seluruh peranti berada pada modem, termasuk UDP. |
| Aplikasi Shadowsocks dalam mod VPN (TUN) | Ya | Aplikasi menangkap semua trafik dan menghantar UDP melalui terowong. |
| Aplikasi VLESS dalam mod VPN (TUN) | Biasanya tidak, HTTP/2 digunakan | VLESS XProxy menggunakan aliran xtls-rprx-vision. Aplikasi berasaskan Xray (v2rayN, v2rayNG) menyekat QUIC pada aliran itu secara lalai, jadi pelayar beralih ke HTTP/2. |
| Mana-mana daripadanya melalui VPS Forwarding | Perlukan UDP pada VPS | Hidupkan Enable UDP ASSOCIATE (Relay) atau gunakan enjin WireGuard. |
Adakah HTTP/2 dan bukannya HTTP/3 mendedahkan saya?
Jarang sekali. Banyak rangkaian Wi-Fi pejabat, sekolah dan awam menyekat UDP, jadi laman web melihat HTTP/2 daripada pengguna sebenar setiap hari. Yang lebih penting ialah bahagian lain lawatan menceritakan kisah yang sama: cap jari TCP/OS, WebRTC dan DNS.
Kekalkan QUIC apabila aplikasi memerlukannya: panggilan video, permainan, aplikasi yang hanya berfungsi melalui HTTP/3, atau apabila anda mahukan trafik seperti telefon pengguna mudah alih sebenar. Gunakan VPN untuk itu.
Semak sendiri
- Sambung dengan cara yang anda mahu uji (pelayar dengan proksi, atau VPN dihidupkan).
- Buka cloudflare-quic.com dan muat semula sekali.
- Baca "your browser used HTTP/…". Dalam Chrome DevTools, anda juga boleh membuka Network, klik kanan pada pengepala lajur dan tambah Protocol:
h3ialah HTTP/3,h2ialah HTTP/2.
Soalan lazim
Bolehkah XProxy memaksa atau menyekat QUIC?
Tidak, tiada suis seperti itu. Pelayar atau aplikasi yang memilih. Jika anda mahu menghentikan QUIC dengan sengaja, matikannya dalam pelayar (dalam Chrome: chrome://flags → Experimental QUIC protocol).
Adakah TCP OS Spoofing mengubah trafik QUIC?
Tidak. TCP OS Spoofing menulis semula cara sambungan TCP bermula. QUIC ialah UDP, jadi ia tidak disentuh.
Apa seterusnya?
Seterusnya, halang pengendali daripada melihat proksi anda sebagai hotspot.