

QUIC e HTTP/3 através de um proxy: o que acontece realmente
O QUIC é o transporte rápido, baseado em UDP, por trás do HTTP/3. Os sites da Google, do YouTube, do Facebook e da Cloudflare usam-no. Atrás de um proxy HTTP ou SOCKS5, os navegadores recorrem discretamente ao HTTP/2 sobre TCP. Veja o que acontece realmente e como manter o QUIC no seu IP móvel quando precisar dele.
Precisa de: nada para o HTTP/2, que funciona em todas as portas. Para manter o QUIC: Shadowsocks (Premium) ou WireGuard (Basic).
Em resumo
O HTTP/3 funciona sobre a porta UDP 443. Um caminho que só transporta TCP não o pode usar.
Com um proxy definido, o Chrome usa HTTP/2 sobre TCP. As páginas continuam a carregar normalmente.
O WireGuard, ou uma app Shadowsocks em modo VPN, transporta UDP, por isso o HTTP/3 mantém-se.
O que medimos
O mesmo Chrome 148 abriu cloudflare-quic.com três vezes em cada configuração. A página indica que protocolo o navegador usou:
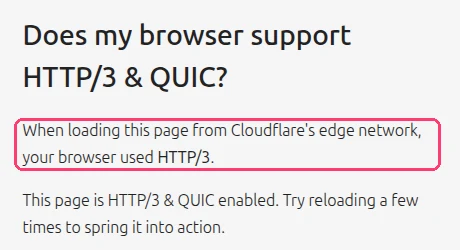
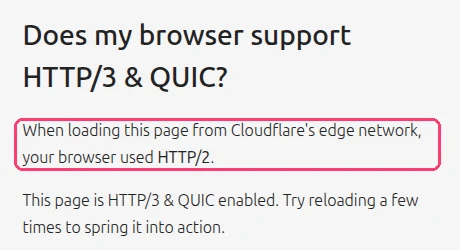
| Configuração do Chrome | Protocolo (3 carregamentos) |
|---|---|
| Sem proxy | HTTP/3, HTTP/3, HTTP/3 |
| Proxy SOCKS5 | HTTP/2, HTTP/2, HTTP/2 |
| Proxy HTTP | HTTP/2, HTTP/2, HTTP/2 |
Capturas reais de um teste em laboratório a 17 de novembro de 2026 (Chrome 148, Linux). O protocolo é o nextHopProtocol do navegador para a página. O proxy SOCKS5 deste teste responde a UDP ASSOCIATE, tal como a porta SOCKS5 do XProxy, e mesmo assim o Chrome escolheu HTTP/2: o recuo vem do navegador, não do proxy.
Que protocolo do XProxy mantém o QUIC
| Como se liga | QUIC / HTTP/3 | Porquê |
|---|---|---|
| HTTP ou SOCKS5 num navegador | Não, HTTP/2 em vez disso | O navegador envia apenas TCP para um proxy. |
| SOCKS5 com UDP ASSOCIATE numa app | Se a app o enviar | A porta transporta UDP; a app tem de o usar. |
| WireGuard / OpenVPN | Sim | O dispositivo inteiro está no modem, incluindo o UDP. |
| App Shadowsocks em modo VPN (TUN) | Sim | A app captura todo o tráfego e envia o UDP pelo túnel. |
| App VLESS em modo VPN (TUN) | Normalmente não, HTTP/2 em vez disso | O VLESS do XProxy usa o fluxo xtls-rprx-vision. As apps baseadas em Xray (v2rayN, v2rayNG) bloqueiam o QUIC nesse fluxo por predefinição, por isso o navegador recua para HTTP/2. |
| Qualquer um deles através de VPS Forwarding | Requer UDP no VPS | Ative Enable UDP ASSOCIATE (Relay) ou use o motor WireGuard. |
Usar HTTP/2 em vez de HTTP/3 denuncia-me?
Raramente. Muitas redes Wi-Fi de escritórios, escolas e espaços públicos bloqueiam o UDP, por isso os sites veem HTTP/2 de utilizadores reais todos os dias. O que importa mais é que o resto da visita conte uma única história: a impressão digital TCP/SO, o WebRTC e o DNS.
Mantenha o QUIC quando uma app precisar dele: videochamadas, jogos, apps que só funcionam sobre HTTP/3, ou quando quiser o tráfego típico de um utilizador móvel real. Use uma VPN para isso.
Verifique por si
- Ligue-se da forma que quer testar (navegador com o proxy, ou a VPN ativa).
- Abra cloudflare-quic.com e recarregue uma vez.
- Leia "your browser used HTTP/…". Nas DevTools do Chrome também pode abrir Network, clicar com o botão direito no cabeçalho das colunas e adicionar Protocol:
h3é HTTP/3,h2é HTTP/2.
Perguntas frequentes
O XProxy pode forçar ou bloquear o QUIC?
Não, não existe essa chave. Quem escolhe é o navegador ou a app. Se quiser parar o QUIC de propósito, desative-o no navegador (no Chrome: chrome://flags → Experimental QUIC protocol).
O TCP OS Spoofing altera o tráfego QUIC?
Não. O TCP OS Spoofing reescreve a forma como as ligações TCP começam. O QUIC é UDP, por isso não é tocado.
E agora?
A seguir, impeça que a operadora veja o seu proxy como um hotspot.